CVSSでは、もう絞り込めない
―1,124万件のアラートを分析した脆弱性トリアージ自動化の現実解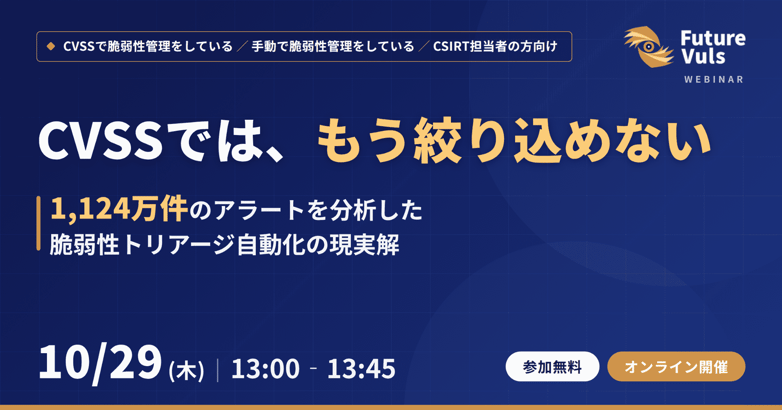
※10/28(水)12:00お申込み締切
FutureVulsが2025年に国内企業で検知した脆弱性アラートは1,124万件。
CVSSで分類すると、その54.0%が「High以上=緊急」でした。半数以上が緊急なら、それはもう優先順位ではありません。
さらに2026年、米NISTはNVDでの全件スコア付与を停止。「スコアの高い順に直す」運用は、構造的に成り立たなくなっています。
本ウェビナーでは、同じ1,124万件をリスクベース(SSVC)で評価し直したら「即時対応」がどこまで絞り込めたのか、実測データで明らかにします。人を増やさずに脆弱性管理を回すための、現実的な処方箋をお持ち帰りください。
こんな方におすすめしています
- CVSSスコアを基準に脆弱性管理をしている方
- 手動(Excel等)で脆弱性のトリアージを行っている方
- CSIRT/情報システム部門で、アラートの多さに課題を感じている方
イベント概要
| 主催 | フューチャー株式会社 FutureVuls チーム |
| 開催日時 |
2026年10月29日(木)13:00~13:45 |
| 会場 | Zoom配信(参加ご登録後、当日のURLを自動送信いたします) |
| 対象者 | CVSSで脆弱性管理をしている、手動で脆弱性管理をしている、CSIRT担当者の方向け |
| 参加費 | 無料 |
講義概要
- 1,124万件の実測から見えた「CVSS運用」の限界
- FutureVulsによる自動トリアージと国内の実運用データ(ホワイトペーパー Foresight Vol.3連動)
- 同じ1,124万件をリスクベースで評価し直す
- CVSSの限界とリスクベースでの脆弱性管理の提案
- 正しいと分かっていて実践されない理由と、仕組み化による解決
お申込み
※10/28(水)12:00申し込み締切となります。
また、当社が競合他社と判断した方に関してはお申込みをお断りいたします。あらかじめご了承ください。


