※上記フォームで送信できない場合は、こちらまでお問い合わせください。
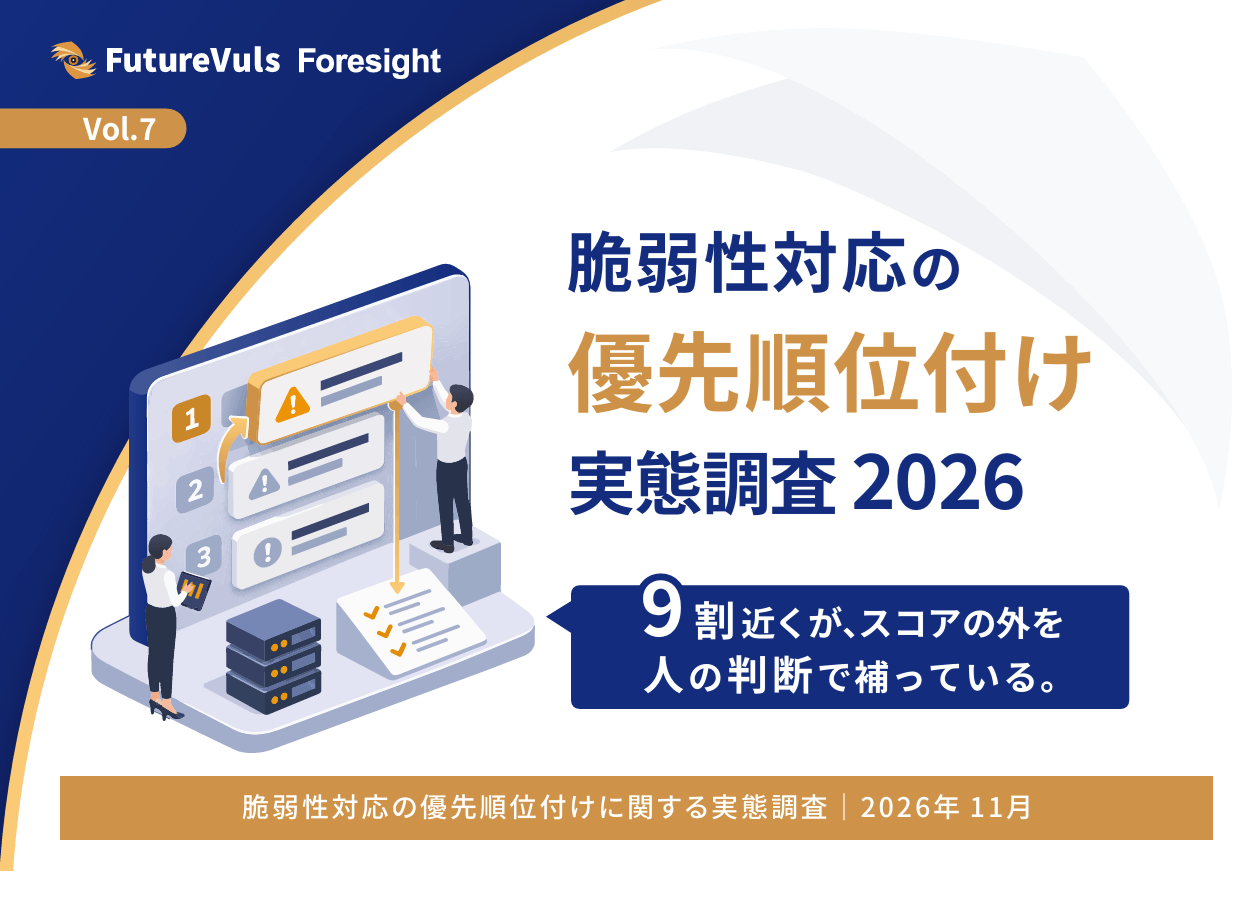
脆弱性管理の業務で活用されている指標、優先順位付け方法の実態をお届けします。
この資料でわかること
- 全20ページ/PDF|従業員2,000名以上の企業で脆弱性対応の優先順位判断に関わる111名への調査結果(2026年9月実施)と、111人の中での自組織の現在地を確かめられる自己診断シートを収録しています。
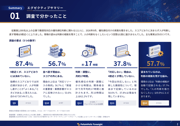
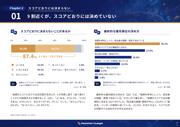
- 脆弱性対応の優先順位は、9割近くがスコアどおりには決めていない ― 指標のスコアどおりでは対応順が決まらず、人が判断し直す(並べ直す)ことが「よくある」「ときどきある」と答えた人は、合わせて87.4%(n=111)。脆弱性管理ツールを導入済みの73人でも、93.2%が並べ直しを経験していること。
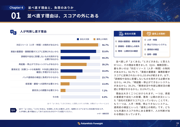
- 並べ直す理由は、スコアの外にある ― 理由の上位は「対応リソースの制約」56.7%と「資産の重要度・業務影響がスコアに反映されない」53.6%(n=97・複数回答)。確認・収集の負荷も、「自社資産との突合」45.9%など、外の情報を自社の状況と突き合わせる作業に集まること(n=111・2つまで回答)。
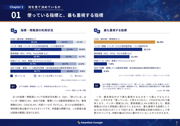
- 平時に最も重視する指標はCVSS、緊急時の基準は悪用情報が最多 ― 優先順位付けで最も重視する指標は、CVSSが36.9%で最多(n=103)。緊急対応の基準では、悪用情報(KEV、EPSS、PoCの有無など)が55.9%で最も多く、CVSSスコアのしきい値(49.5%)と並んで使われていること(n=111・複数回答)。
- 優先順位の判断・調整に、月約17時間 ― 判断・調整にかける時間は、関係者合計で月平均約17時間と推計されること(フューチャーによる試算、n=104)。月10時間以上が62.2%、月20時間以上が21.6%を占めること(n=111)。
- 「対応しない」理由は、4割近くが残していない ― 「今回は対応しない」と判断した脆弱性について、理由まで記録しているのは58.6%で、37.8%は理由を残していないこと(n=111)。理由まで記録している割合は、脆弱性管理ツールを導入済みの層で75.3%、未導入・検討中などの層で26.3%であること(フューチャーによるクロス集計で、因果関係を示すものではありません)。
- 望まれているのは、判断の根拠を残す仕組み ― 理想の優先順位付けの1位は「判断の根拠が自動で記録される」57.7%で、「人の判断を極力なくしたい」は9.0%にとどまること(n=111・複数回答)。CISAのBOD 26-04(2026年6月)やNVDの運用変更(2026年4月)など、リスクベース評価をめぐる公的機関の動きもあわせて整理。
※数値は本調査の回答者における割合で、日本企業全体の実態を示すものではありません。
※お問い合わせフォーム入力後、ご登録いただいたメールアドレス宛にダウンロードURLを送付いたします
本資料の概要
本資料『脆弱性対応の優先順位付けに関する実態調査2026』は、脆弱性対応の優先順位付けを担う情報システム部門、セキュリティ専門部門(CSIRT・SOC等)、品質保証部門(PSIRT等)の実務責任者と、CISO・セキュリティ責任者に向けて、指標のスコアどおりには対応順が決まらない現場の実態を、従業員2,000名以上の企業で優先順位判断に関与する111名への調査(2026年9月14日~17日実施)にもとづいて示す、FutureVuls Foresightシリーズ Vol.7のホワイトペーパーです。使っている指標、並べ直す理由、判断にかかる時間、「対応しない」判断の記録、理想の優先順位付けを設問ごとに集計し、111人の中での自組織の現在地を確かめられる自己診断シートを収録しています。調査主体・発行元は、クラウド型脆弱性管理サービス「FutureVuls」を開発・提供するフューチャー株式会社です。調査はインターネット調査として実施しました。
主要データ(母数・出典・年付き)
- 指標のスコアどおりでは脆弱性の対応順が決まらず、人が判断し直す(並べ直す)ことが「よくある」と答えた人は33.3%、「ときどきある」は54.1%で、合わせて87.4%(97人)でした(Q9・単一回答、n=111)。
- 並べ直す理由は「対応リソース(人手・時間)の制約があるから」が56.7%で最も多く、「資産の重要度・業務影響がスコアに反映されないから」53.6%、「誤検知や自社に影響しないものを除外する必要があるから」44.3%が続きました(Q10・複数回答、並べ直しが「よくある」「ときどきある」と答えた97人が対象)。
- 優先順位の判断・調整にかける時間は、関係者合計で月平均約17時間と推計されます(Q12の各区分の代表値を使ったフューチャーによる試算。「わからない/答えられない」の7人を除くn=104)。月10時間以上は62.2%、月20時間以上は21.6%でした(n=111)。
- 「今回は対応しない」と判断した脆弱性について、「判断者・理由まで記録している」は58.6%で、37.8%は対応しない理由を記録に残していません(Q13・単一回答、n=111)。
- 理由まで記録している割合は、脆弱性管理ツールを導入済みの73人では75.3%、導入していない・検討中などの38人では26.3%でした(フューチャーによるクロス集計。関連を示すもので、因果関係を示すものではありません)。
- 理想の優先順位付けとして最も多く選ばれたのは「判断の根拠が自動で記録される」57.7%で、「悪用実績・悪用予測が自動で反映される」54.1%、「自社環境(資産の重要度等)を加味した優先度が自動で算出される」47.7%が続き、「人の判断を極力なくしたい」は9.0%でした(Q14・複数回答、n=111)。
- 脆弱性対応の優先順位付けについて、困っていることが「ある」と答えた人は82.9%でした(Q15・単一回答、n=111)。
※フューチャー株式会社「脆弱性対応の優先順位付けに関する実態調査」(有効回答111名、インターネット調査)の回答者における割合です。
優先順位付けの現場で確認された3つの実態
- ツールや専任体制があっても、並べ直しは起きている ― 並べ直しを経験した人(Q9で「よくある」「ときどきある」と回答)の割合は、脆弱性管理ツールを「導入済み」の73人で93.2%(68人)、「専任チームがある」44人で97.7%(43人)、最終的な順位が「指標のスコアでほぼ機械的に決まる」と答えた30人でも96.7%(29人)でした(フューチャーによるクロス集計)。グループの人数が小さいため、導入の有無や体制による違いまでは判断できず、ツールや体制の効果を否定する材料でもありません。ここから分かるのは、ツールや体制があっても人の判断が入る場面は残るということです。
- 平時に最も重視するのはCVSS、緊急時の基準は悪用情報が最多 ― 五つの指標・情報源を「使っている」人は、ベンダー情報67.6%、自社で収集・蓄積している脆弱性情報66.7%、悪用情報(KEV、EPSS、PoCの有無など)65.8%、CVSS 60.4%、外部ツール(VEX、脅威インテリジェンスなど)57.7%で、いずれも6割前後でした(Q4・項目ごとに単一回答、n=111)。そのうち最も重視する指標は、CVSSが36.9%で最多となり、ベンダー情報29.1%、悪用情報21.4%が続きました(Q5・単一回答、n=103)。一方、検知した脆弱性を緊急で対応する場合の基準では「悪用情報の掲載有無」が55.9%で最も多く、「CVSSスコアのしきい値を超えた場合」49.5%、「SSVCなどのリスクベースのトリアージ結果」45.0%が続きました(Q6・複数回答、n=111)。Q5とQ6は回答形式が異なるため、数値ではなく順位の違いとして示しています。
- 負荷は、照合する作業に集まる ― 優先順位を判断するために必要な情報のうち、確認・収集の負荷が大きいものは「自社資産との突合(自社に該当するかの確認)」45.9%、「脆弱性情報そのものの収集」41.4%、「悪用状況の確認」36.9%が上位でした(Q11・2つまで回答、n=111)。上位の三つは、外から入ってくる情報を集め、それを自社の資産や悪用の状況と突き合わせる作業です。
本書の見通し ― 数字から読み取れること
ここから先は、調査で確認された事実ではなく、本書の見通しです。
- スコアの外にある情報を補う ― 並べ直しは、スコアに入っていない情報を人が補う作業と見るのが自然です。並べ直す理由の上位である対応リソース(56.7%)と資産の重要度・業務影響(53.6%)は、どちらも脆弱性の深刻度を示す共通のスコアには含まれない、自社側の事情です。
- 人の判断と根拠を残す ― 判断はなくさずに、根拠を残す。理想の上位3つは、判断根拠の自動記録(57.7%)、悪用実績・悪用予測の自動反映(54.1%)、自社環境を加味した優先度の自動算出(47.7%)で、人の判断を極力なくしたいという回答は9.0%でした。一方で、「今回は対応しない」理由を残していない人は37.8%いて、理由を残せているかどうかは、ツールや専任体制の有無と強く結びついています。課題は、判断を速く、後から説明できる形にすることにありそうです。
- 悪用情報と資産の文脈を組み合わせる ― 公的機関も、同じ方向に動いています。米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)は2026年6月、資産の公開状況や悪用の状況を組み合わせて対応期限を決める指令(BOD 26-04)を連邦機関向けに出しました。日本企業に直接適用される規則ではありませんが、悪用情報と資産の文脈を組み合わせて優先度を決める流れの一つです。
結論
脆弱性対応の優先順位付けは、指標のスコアだけでは決まっていません。本調査では87.4%が、スコアどおりには対応順が決まらず人が判断し直すことがあると答え、その理由の上位は、対応リソースや資産の重要度・業務影響といった、共通のスコアの外にある自社側の事情でした。理想として最も多く選ばれたのは「判断の根拠が自動で記録される」(57.7%)で、「人の判断を極力なくしたい」は9.0%にとどまりました。本書の見通しは、判断はなくさずに残すこと、つまり判断を速く、後から説明できる形にすることです。自組織がどこに当てはまるかは、第7章の自己診断シートで、111人の回答と照らして確かめられます。
関連資料(FutureVuls Foresightシリーズ)
- Vol.6 製造業のためのCRA対応実践ガイド ― EUサイバーレジリエンス法(CRA)の2つの期限と、SBOM整備・脆弱性検知の自動化・PSIRT構築の進め方を解説。
- Vol.5 金融機関に残された時間 ― フロンティアAI要請対応 中期版 ― 「対応しない」判断の例外管理と証跡化、悪用情報と自社の文脈を組み合わせたトリアージの考え方を「自動化の4要件」で整理。
- Vol.3 脱・CVSS依存の脆弱性マネジメント(脆弱性管理・対応プロセス年次レポート2025-2026) ― NVDの運用変更とCVSS偏重の課題を詳しく扱った資料。
- Vol.2 ソフトウェアサプライチェーン健全性レポート 2026 ― OSSの健全性評価とライフサイクル管理の実務。
FutureVuls は、フューチャー株式会社が開発・提供するクラウド型(SaaS)脆弱性管理サービスであり、脆弱性の検知・情報収集・優先順位付け・対応管理を自動化します。
よくあるご質問
この資料は誰向けですか。
脆弱性対応の優先順位付けを回す実務責任者(情報システム部門、CSIRT・SOCなどのセキュリティ専門部門、PSIRTなどの品質保証部門)と、CISO・セキュリティ責任者に向けた資料です。CISO・セキュリティ責任者はエグゼクティブサマリーと第1章、実務責任者は第2章~第6章の調査結果、自組織の現在地を知りたい方は第7章の自己診断から、という読み進め方を案内しています。
脆弱性対応の優先順位は、CVSSなどの指標のスコアだけで決まっていますか。
本調査では、スコアどおりには決まらないという回答が多数でした。指標のスコアどおりでは対応順が決まらず、人が判断し直す(並べ直す)ことが「よくある」「ときどきある」と答えた人は、合わせて87.4%です(Q9・単一回答、n=111)。優先順位付けで最も重視する指標はCVSSが36.9%で最多でしたが(Q5・単一回答、n=103)、緊急で対応する場合の基準では「悪用情報(KEV、EPSS、PoCの有無など)の掲載有無」が55.9%で最も多く、「CVSSスコアのしきい値を超えた場合」は49.5%でした(Q6・複数回答、n=111)。
脆弱性管理ツールや専任チームがあれば、人による並べ直しはなくなりますか。
本調査では、脆弱性管理ツールを「導入済み」と答えた73人のうち68人(93.2%)、「専任チームがある」と答えた44人のうち43人(97.7%)が、優先順位の並べ直しを経験していました(フューチャーによるクロス集計)。ツールや体制があっても、人の判断が入る場面は残るということです。グループの人数が小さいため、導入の有無や体制による違いまでは判断できず、ツールや体制の効果を否定する材料でもありません。
脆弱性の優先順位の判断・調整には、月にどのくらいの時間がかかっていますか。
本調査では、関係者合計で月平均約17時間と推計されます(Q12の各区分の代表値を使ったフューチャーによる試算。「わからない/答えられない」の7人を除くn=104)。回答で最も多かったのは「10~20時間未満」の40.5%で、月10時間以上は62.2%、月20時間以上は21.6%でした(Q12・単一回答、n=111)。自己申告による目安の値で、検知から修正までの作業全体ではなく、優先順位の判断と調整に限った時間です。
「今回は対応しない」と判断した脆弱性の理由は、どの程度記録されていますか。
本調査では、「判断者・理由まで記録している」は58.6%でした。「対象のリストは残すが、理由は残していない」が33.3%、「特に記録していない」が4.5%で、合わせて37.8%は対応しない理由を記録に残していません(Q13・単一回答、n=111)。理由まで記録している割合は、専任チームがある44人では84.1%、それ以外の67人では41.8%でした(フューチャーによるクロス集計。関連を示すもので、因果関係を示すものではありません)。リスクに応じて優先順位を付けると「今は対応しない」と判断する脆弱性が多くなりえるため、誰が、なぜそう判断したかを後から説明できることの重みが増します。
現場は、人の判断をなくす自動化を望んでいるのですか。
本調査では、「人の判断を極力なくしたい」と答えた人は9.0%にとどまりました。上位は「判断の根拠が自動で記録される」57.7%、「悪用実績・悪用予測が自動で反映される」54.1%、「自社環境(資産の重要度等)を加味した優先度が自動で算出される」47.7%で(Q14・複数回答、n=111)、現場が求めているのは判断を支える仕組みだと考えられます。
調査の対象と方法を教えてください。
調査対象は、従業員2,000名以上の企業に勤務し、お勤め先のシステム・製品の脆弱性対応における優先順位判断に主導的またはある程度関与している方で、有効回答は111名です。調査期間は2026年9月14日~17日、調査主体はフューチャー株式会社で、IDEATECHが提供するリサーチマーケティング「リサピー®」の企画によるインターネット調査として実施しました。数値はすべて本調査の回答者における割合で、日本企業全体の実態を示すものではありません。