2026年11月19日、国家サイバー統括室は、Webサーバソフトウェアのnginxの脆弱性について注意喚起を出し、速やかな更新を呼びかけました。同じ日に、木原稔官房長官も記者会見で必要な措置を呼びかけています。注意喚起の対象には、発見者が「NGINX2Shell」と名付けた脆弱性が含まれます。
NGINX2Shell(CVE-2026-123007)は、HTTP/2を有効にしたnginxで、外部から認証なしにサーバ上で命令を実行されるおそれがある脆弱性です。修正版は1.31.9と1.30.7です。
2026年11月19日21時(JST)時点で、NGINX2Shellが実際の攻撃に悪用されたという報告はありません。一方で、攻撃を再現するコードがすでに公開されており、近いうちに悪用が始まるおそれがあります。悪用が始まる前に対応を済ませてください。
今すぐ取るべき対応は、次の2つです。
- 自社のサービスに、影響を受けるバージョンのnginxで、HTTP/2を有効にしたサーバがあるか確かめます(「対応の要否」)。
- あれば、nginxを修正版に更新し、nginxを再起動します。OSのパッケージでインストールしたnginxは、ディストリビューションが出す修正済みのパッケージに更新します。修正版をすぐにインストールできない場合は、更新までの暫定策として、HTTP/2を無効にしてHTTP/1.1だけで通信する設定にします(「対応方法」「暫定策」)。
FutureVulsは、nginxのバージョンでこの脆弱性を判定し、HTTP/2の設定は判定に使いません。HTTP/2が有効かどうかは、別に確かめる必要があります。自社のサーバを確認する手順は、本文後半の「FutureVulsユーザの確認手順」をご覧ください。検知状況は「OS・製品別の検知状況」の表にまとめ、確認でき次第更新します。
更新履歴
- 2026年11月19日:初版作成
NGINX2Shellの概要
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-123007(nginxがHTTP/2の通信を処理する部分の不具合) |
| 深刻度 | CVSS v4.0で9.2(CRITICAL)、CVSS v3.1で8.1(HIGH)。nginxの開発元の評価 |
| 影響 | 認証なしで外部からnginxを停止させたり、条件によってはサーバ上で任意の命令を実行したりできるおそれがある。実行された命令は、nginxと同じ権限で動く |
| 対象の構成 | HTTP/2を有効にしたnginx(開発元の説明) |
| 公開された攻撃手法の条件 | Rapid7の解説によると、1つの接続で約128GBのデータを送り続ける必要がある(10Gbit/sの回線で約2分、1Gbit/sで約17分。約300Mbit/sより遅いと、nginxが接続を打ち切る1時間を超えて失敗する)。 特定の種類のCPUに依存し、プロキシを挟むと成立しにくいとされる |
| 攻撃の条件についての注意 | Rapid7は、別の手法が成り立つ可能性も示している。Wiz Researchは、別の構成で攻撃できたと報告している |
| 影響を受けるバージョン | 1.9.5〜1.30.6、1.31.0〜1.31.8(nginx.orgのセキュリティ情報)。商用版のNGINX Plusも対象 |
| 修正版 | 1.31.9(最新版の系列)、1.30.7(安定版の系列)。NGINX Plusは37.0.8.1、37.3.0.1 |
| 暫定策 | HTTP/2を無効にすると、この脆弱性の影響を受けない状態にできる(Red Hat、「暫定策」) |
開発元は同じ日に、この脆弱性を含む10件を公表し、修正版を出しました。この中には、HTTP/2を無効にしても防げない脆弱性もあります(nginx.orgのセキュリティ情報)。
警戒情報
| 項目 | 内容 |
|---|---|
| 公開 | 2026年11月19日0時23分(JST、CVEレコード) |
| SSVC(CISAの判定) | 悪用の状況はnone(確認されていない)、自動化はno(できない)、被害の大きさはtotal(全面的)。2026年11月19日1時4分(JST)の判定(CISAの記録)。判定時点の評価で、現在の悪用状況は示さない |
| 攻撃を再現するコード | Rapid7が公開している。条件は概要の表を参照 |
対応の要否
対象かどうかを判断する材料は、各所で次のように紹介されています。
- 影響を受けるバージョン:nginx.orgのセキュリティ情報は、1.9.5〜1.30.6と1.31.0〜1.31.8を影響範囲としています。ディストリビューションのパッケージについては、Red Hatが、修正を取り込んでもバージョン番号を変えない更新(バックポート)があると説明しています。各社の状況は「ディストリビューションの修正状況」にまとめています。FutureVulsは、OSのパッケージをバックポートも考慮して判定します(Linuxスキャン)。
- HTTP/2の設定:開発元のセキュリティ情報は、HTTP/2を有効にした構成を対象としています。nginxのドキュメントによると、1.25.1以降は
http2 on;で、それより前の版はlistenのhttp2パラメータでHTTP/2を有効にします。設定ファイルの内容はnginx -Tで表示できます(nginxのコマンドライン)。Kubernetesのコミュニティ版ingress-nginxは、ConfigMapの説明でHTTP/2を既定で有効としています。 - 前段の構成:AWSは、ALBのターゲットグループのプロトコルバージョンがHTTP2かgRPCのときに、ターゲットへHTTP/2で送ると説明しています。Cloudflareは、「HTTP/2 to Origin」を既定で有効にしています。Rapid7の解説は、プロキシを挟むと攻撃が成立しにくいとしています。
- HTTP/2が無効な場合:nginx.orgのセキュリティ情報には、同じ修正版で直る、HTTP/2以外の機能の脆弱性も掲載されています。
対応方法
開発元は、修正版への更新を案内しています(開発元のセキュリティ情報)。nginxのドキュメントによると、nginx -s reloadは設定ファイルを読み直す操作です。実行ファイルを入れ替えるには、再起動か専用の手順が要ります(nginxの制御方法)。Xintも、更新後にnginxを再起動するよう呼びかけています。
| nginxの種類 | 対応 |
|---|---|
| OSのパッケージ(apt、dnfなど) | ディストリビューションの修正パッケージを適用する。修正状況は次の表を参照 |
| nginx.orgのリポジトリのパッケージ | 1.31.9または1.30.7に更新する(nginx.orgのパッケージの案内) |
| 公式Dockerイメージ | タグを1.31.9系か1.30.7系に変え、コンテナを作り直す(Docker Hubのnginx) |
| 公式イメージを元にした派生イメージ | ベースイメージを取り直してビルドし、デプロイし直す |
| ソースからビルドしたnginx | 1.31.9または1.30.7のソースからビルドし直す |
| NGINX Plus | 37.0.8.1または37.3.0.1に更新する(開発元のセキュリティ情報) |
| 開発元のNGINX Ingress Controller | 5.8.0または2026-lts-r11に更新する(リリースノート、開発元のセキュリティ情報) |
| コミュニティ版ingress-nginx | 保守が終わっており、Kubernetesのブログは別のIngressコントローラへの移行を案内している |
ディストリビューションの修正状況
2026年11月20日0時35分(JST)時点の状況です。最新の状況は、各社のページで確認してください。
| ディストリビューション | 状況 | 公式情報 |
|---|---|---|
| Ubuntu 16.04〜26.10 | 修正済み(USN-9159-1)。16.04〜20.04はESM(Ubuntu Pro)向け。14.04は影響なし | Ubuntu |
| Debian | sid(1.30.6-4)で修正済み。12(bookworm)、13(trixie)、14(forky)は修正待ち | Debian Security Tracker |
| Red Hat Enterprise Linux 8/9/10 | 影響あり(Affected)。修正待ち | Red Hat |
| AlmaLinux | AlmaLinux 8のnginx:1.24、AlmaLinux 9のdefault(nginx 1.20)/nginx:1.24/nginx:1.26、AlmaLinux 10のdefault(nginx 1.26)は修正済み。サポートが終わったnginxのモジュールストリームは対象外 | AlmaLinuxのブログ |
| Amazon Linux 2023 | 修正済み。ALAS2023-2026-3494(nginx-1.30.7-1.amzn2023.0.1) | ALAS2023-2026-3494 |
| Amazon Linux 2(Nginx1 Extra) | 修正済み。ALAS2NGINX1-2026-018(nginx-1.30.7-1.amzn2.0.1) | ALAS2NGINX1-2026-018 |
| SUSE Linux Enterprise Server、openSUSE | SUSE Linux Enterprise Serverは製品により影響あり(Affected)または対応中(In progress)。openSUSE Leap 15.3〜16.1は影響あり(Affected)。Tumbleweedは1.31.9-1.1で修正済み | SUSE |
| Alpine Linux | edgeと3.24は1.30.7-r0、3.22と3.23は1.28.3-r8で修正済み | Alpine |
サポートが終わったディストリビューション(CentOS 6/7/8、RHEL 7、Debian 10/11など)向けの修正は、TuxCareが対応状況を公開しています。
暫定策
Red Hatは、修正版をインストールするまでの暫定策として、HTTP/2の無効化を掲載しています。Wiz Researchの手順は、http2 on;をhttp2 off;に変え、listenのhttp2パラメータも消す内容です。同じアドレスとポートを共有するserverブロックはすべて直し、nginx -tで設定を確かめてから反映します。
HTTP/1.1にも対応したクライアントは、ALPNの取り決めでHTTP/1.1を選んで接続します。一方で、gRPCはHTTP/2を前提にしているため、HTTP/2を無効にしたサーバではgRPCの通信ができません。また、名前解決やHTTP/3、メールの中継の脆弱性はHTTP/2と関係がなく、無効化しても残ります(nginx.orgのセキュリティ情報)。
FutureVulsでの検知状況
FutureVulsは、管理対象のnginxのバージョンを脆弱性データと照合して判定します。OSのパッケージでインストールしたnginxは、ディストリビューションの情報でバックポートを考慮して判定します(Linuxスキャン)。ソースからビルドしたnginxはCPEの割り当てで、コンテナイメージはDockerスキャンやSBOMのインポートで判定の対象になります。導入経路ごとの検知状況は、「OS・製品別の検知状況」の表をご覧ください。
判定に使う情報はバージョンまでです。HTTP/2の設定、CPUの種類、前段のロードバランサの有無は見ません。そのため、OSのパッケージなどで判定できる影響を受けるバージョンのnginxは、HTTP/2を無効にしたサーバでも「脆弱性」の一覧に表示されます。HTTP/2の有無で対応を分ける場合は、確かめた結果をタスクに記録してください(「FutureVulsユーザの確認手順」)。
ディストリビューションが修正パッケージを出す前は、タスクの「パッチ提供」にチェックが付きません。また、ベンダーが影響を調査している間(Under investigation)の脆弱性は、FutureVulsに表示されない場合があります(タスクのマニュアル)。
OS・製品別の検知状況(随時更新)
検知の列が✅の行は、FutureVulsの検証サーバでCVE-2026-123007の検知を確かめたバージョンです。「反映中」は、OSの提供元が公開した情報をFutureVulsに取り込んでいる行です。「提供元の情報待ち」は、OSの提供元やNVDがこの脆弱性の情報(影響の有無や修正版、CPEの対応表)を公開するのを待っている行です。「検知不可」は、検証サーバで試し、CVE-2026-123007を検知しなかった組み合わせです。確かめ次第、この表と更新履歴を更新します。
| OS・製品 | バージョン | 検知 |
|---|---|---|
| AlmaLinux | 9/10 | ✅ |
| Amazon Linux | 2(Nginx1 Extra)/2023 | ✅ |
| Debian | 11/12/13 | ✅ |
| Red Hat Enterprise Linux | 8/9/10 | ✅ |
| Ubuntu | 18.04/20.04/22.04/24.04/26.04 | ✅ |
| AlmaLinux | 8 | 反映中 |
| SUSE Linux Enterprise Server | 15/16 | 反映中 |
| openSUSE | Leap 16/Tumbleweed | 反映中 |
| Amazon Linux | 2022 | 提供元の情報待ち |
| Fedora | 43/44 | 提供元の情報待ち |
| Oracle Linux | 8/9/10 | 提供元の情報待ち |
| Red Hat Enterprise Linux | 7 | 提供元の情報待ち |
| Rocky Linux | 8/9/10 | 提供元の情報待ち |
| CPEを登録したnginx(ソースから導入したnginxなど) | ー | 提供元の情報待ち |
OSのパッケージ以外のインストール方法での検知状況です。
| インストール方法 | 対象 | 検知 |
|---|---|---|
| nginx.orgのリポジトリからインストールしたnginx | Amazon Linux 2023、Debian 12、Red Hat Enterprise Linux 9 | ✅ |
| 公式イメージnginx(Debianベース、nginx.orgのdeb) | 1.31.8 | ✅ |
| Trivyで作ったコンテナイメージのSBOM | Debian 12、Ubuntu 24.04のイメージ | ✅ |
| nginx.orgのリポジトリからインストールしたnginx | AlmaLinux 9、Ubuntu 24.04 | 検知不可(nginx.orgの1.31.8は、OSの提供元が公開した修正版よりバージョンが大きく、修正済みと判定される) |
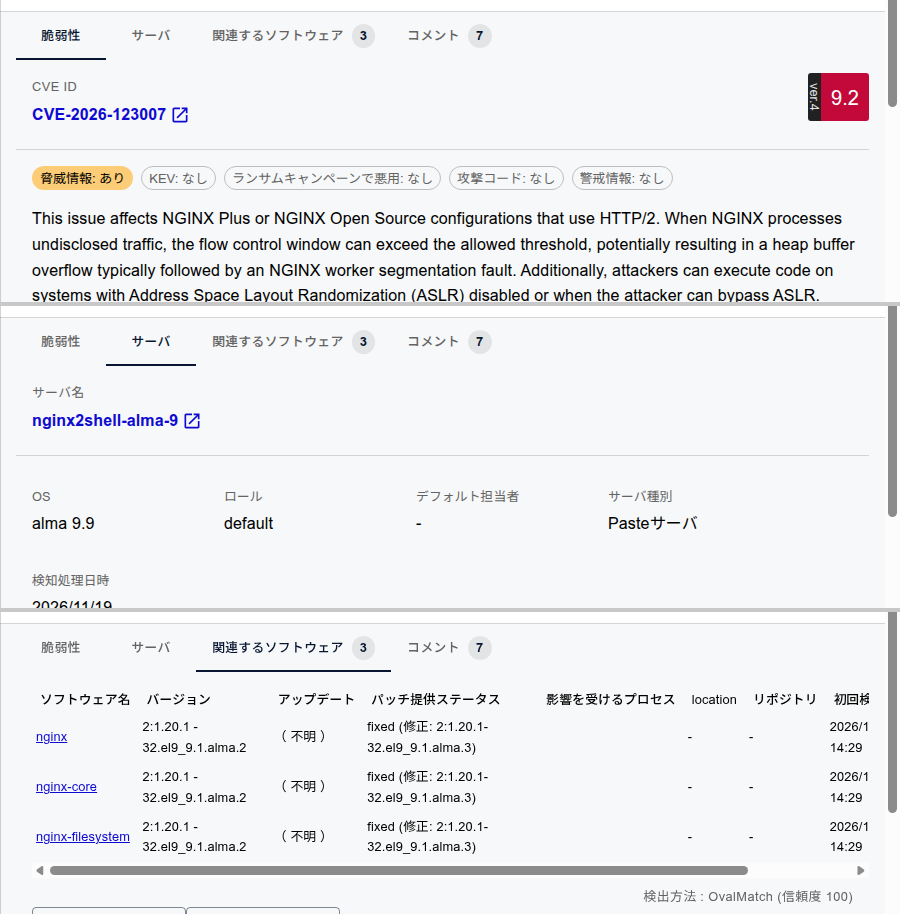
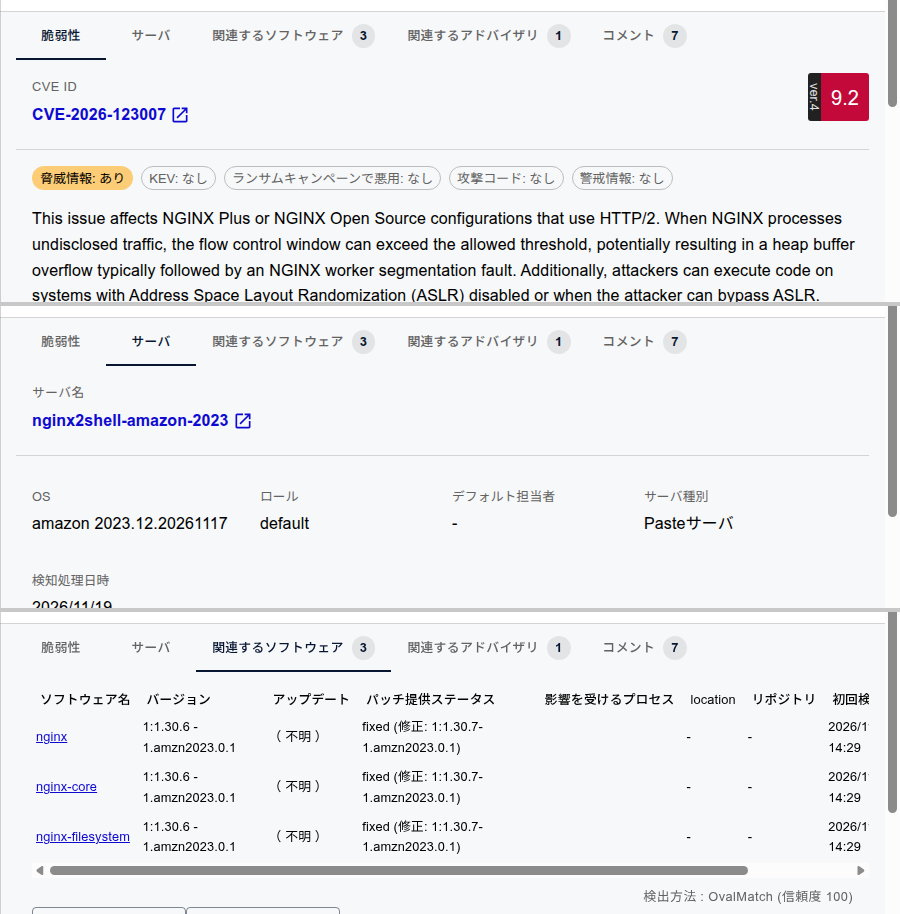
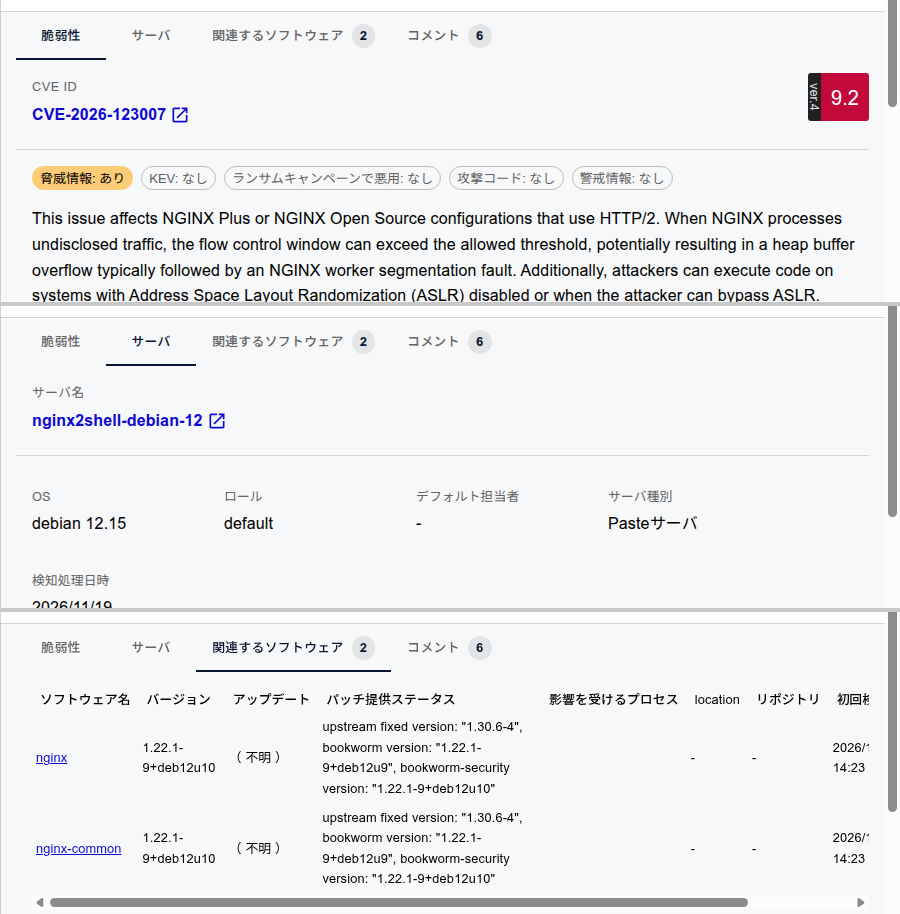
検証サーバでの検知画面です。どの画像も、タスクの詳細の「脆弱性」「サーバ」「関連するソフトウェア」の3つのタブを縦に並べ、検知したCVE、サーバのOS、nginxのパッケージのバージョンが分かるようにしています。
AlmaLinux 9の検証サーバです(OSはalma 9.9、nginxは2:1.20.1-32.el9_9.1.alma.2)。
Amazon Linux 2023の検証サーバです(OSはamazon 2023.12.20261117、nginxは1:1.30.6-1.amzn2023.0.1)。
Debian 12の検証サーバです(OSはdebian 12.15、nginxは1.22.1-9+deb12u10)。
Red Hat Enterprise Linux 9の検証サーバです(OSはredhat 9.9、nginxは2:1.20.1-32.el9_9.1)。
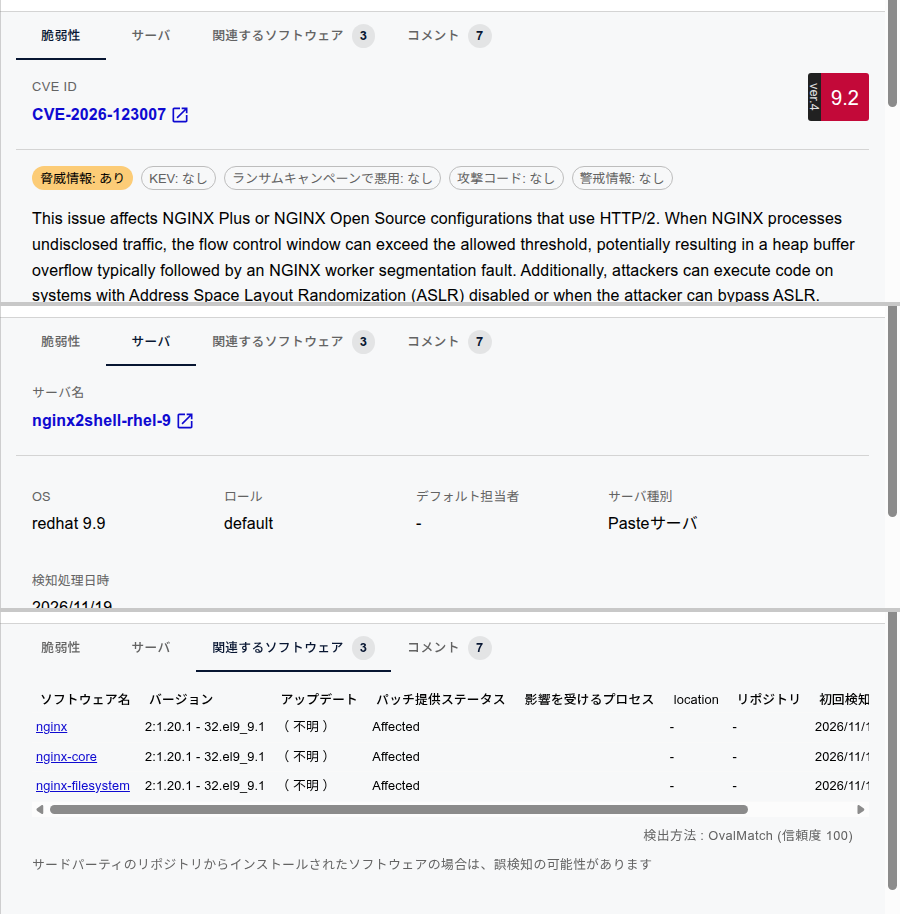
Red Hatの修正パッケージが公開されると、「パッチ提供」にチェックが付きます。
Ubuntu 24.04の検証サーバです(OSはubuntu 24.04、nginxは1.24.0-2ubuntu7.19)。
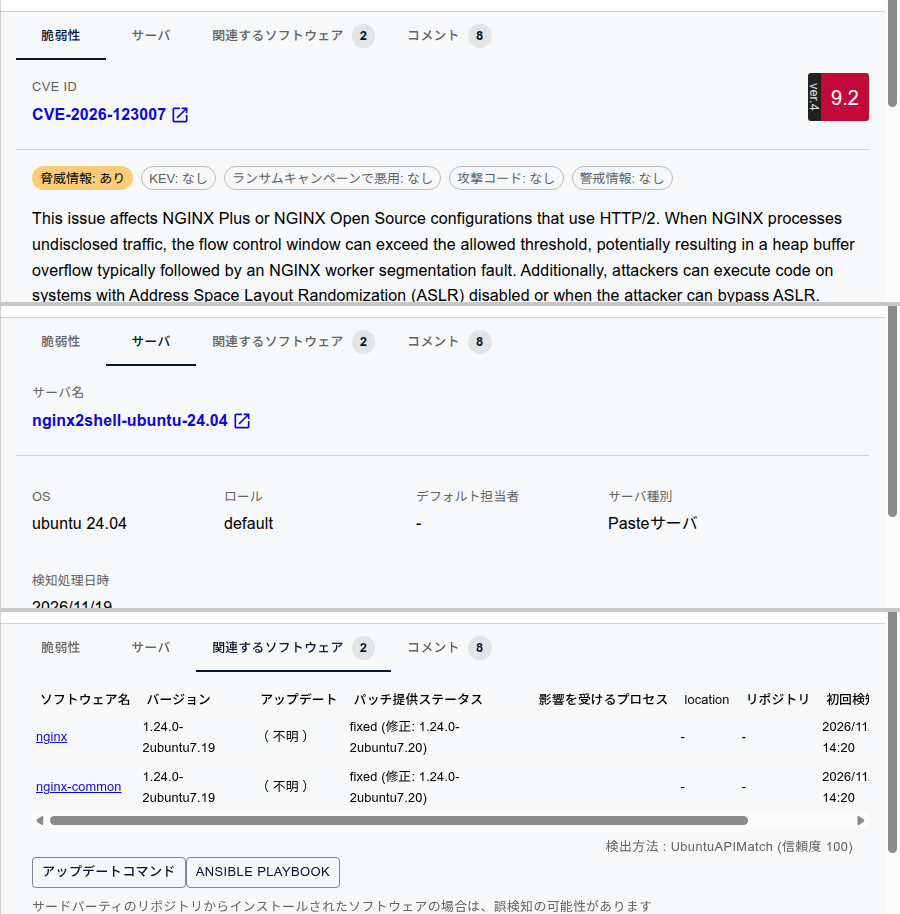
ディストリビューションやnginxの開発元が修正版を提供している場合は、FutureVulsへの反映を待たずに更新してください。
FutureVulsユーザの確認手順
- 画面から再照合する:「サーバ・製品」から対象サーバの詳細を開き、「手動スキャン」を実行します。グループ全体は、グループ設定の「全サーバを手動スキャン」で照合し直せます(スキャンの仕組み)。
- 対象サーバを確認する:CVE IDかソフトウェア名で探します。
- HTTP/2の設定を確かめて記録する:FutureVulsはHTTP/2の設定を判定しないため、確かめた結果をタスクのステータスやコメントで残します(判断の材料は「対応の要否」)。タスクのマニュアルは、修正版を当てるまでの一時的な緩和策をWORKAROUND、パッチ以外の方法で攻撃経路を恒久的に断った対応をALT_RESOLVEDと定義しています。
- 更新して再起動する:該当するタスクの「アップデートコマンド」で、更新コマンドを確認できます。ベンダーの情報で影響を確認できたサーバは、FutureVulsでの検知を待たずに修正版を適用し、nginxを再起動してください(「対応方法」)。
- サーバ側でスキャナを実行する:更新後は、対象サーバで
sudo -H -u vuls-saas /opt/vuls-saas/vuls-saas.shを実行し、構成情報をアップロードし直します。コンテナは、作り直したイメージを登録し直します。 - ソースから導入したnginxを登録する:ソフトウェアの詳細の「CPE/PURL割当」から、導入済みのバージョンに対応するCPEを登録し、「手動スキャン」を実行します。CPEでの照合による検知は、NVDの情報待ちです(「OS・製品別の検知状況」)。
FutureVulsでの確認や操作でご不明な点は、FutureVulsヘルプをご覧いただくか、サポート窓口にお問い合わせください。
FutureVulsの関連記事「PHP2ShellのFutureVuls検知状況と確認手順」もあわせてご覧ください。