php2shellについて、「FutureVulsで検知できるか」というお問い合わせをいただいています。2026年10月22日、FutureVulsで該当の脆弱性が検知されることを確認しました。
php2shellは、PHPでリモートコード実行につながる2件の脆弱性(CVE-2026-109618 / CVE-2026-109619)の通称です。PHP公式は2026年10月21日に修正版を公開しました。
この記事では、検知画面、脆弱性の概要、OS別の検知状況と確認手順を紹介します。OS別の検知状況は、確認でき次第、表と更新履歴に反映します。確認日は日本時間で記載しています。
自社のサーバを確認する方法は、本文後半の「FutureVulsユーザの確認手順」をご覧ください。
更新履歴
- 2026年10月22日:初版作成
- 2026年10月22日:国内の注意喚起、検索手順、OS別の検知画面を追加
- 2026年10月22日:Rocky Linux、Oracle Linux、Amazon Linux 2023、CPE登録したPHPを「対応済み」に更新し、検知画面を追加
FutureVulsでの検知画面
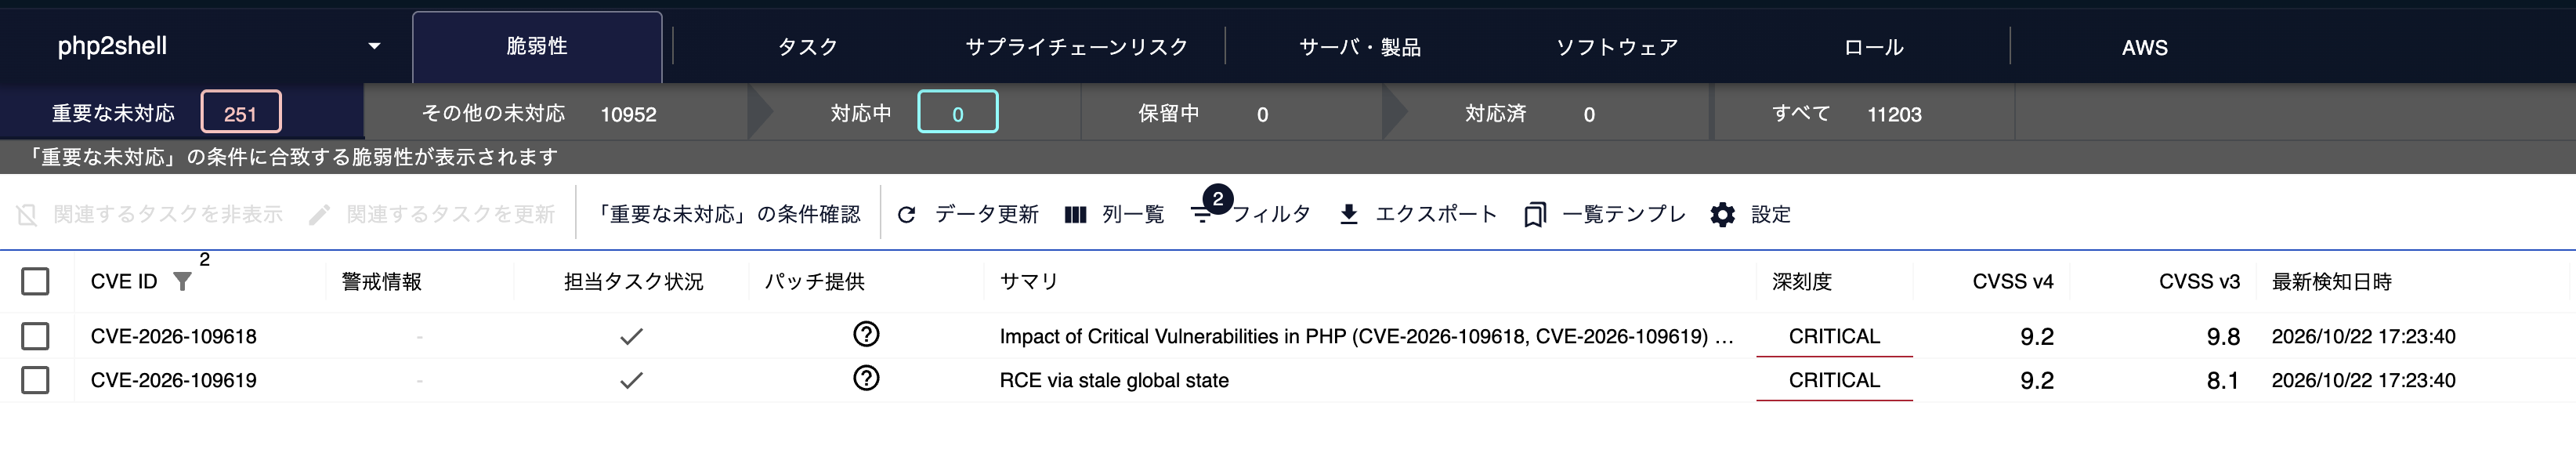
「脆弱性」一覧をCVE IDで絞り込むと、php2shellの2件の脆弱性が検知されていることを確認できます。画面の見方は脆弱性タブのマニュアルをご覧ください。
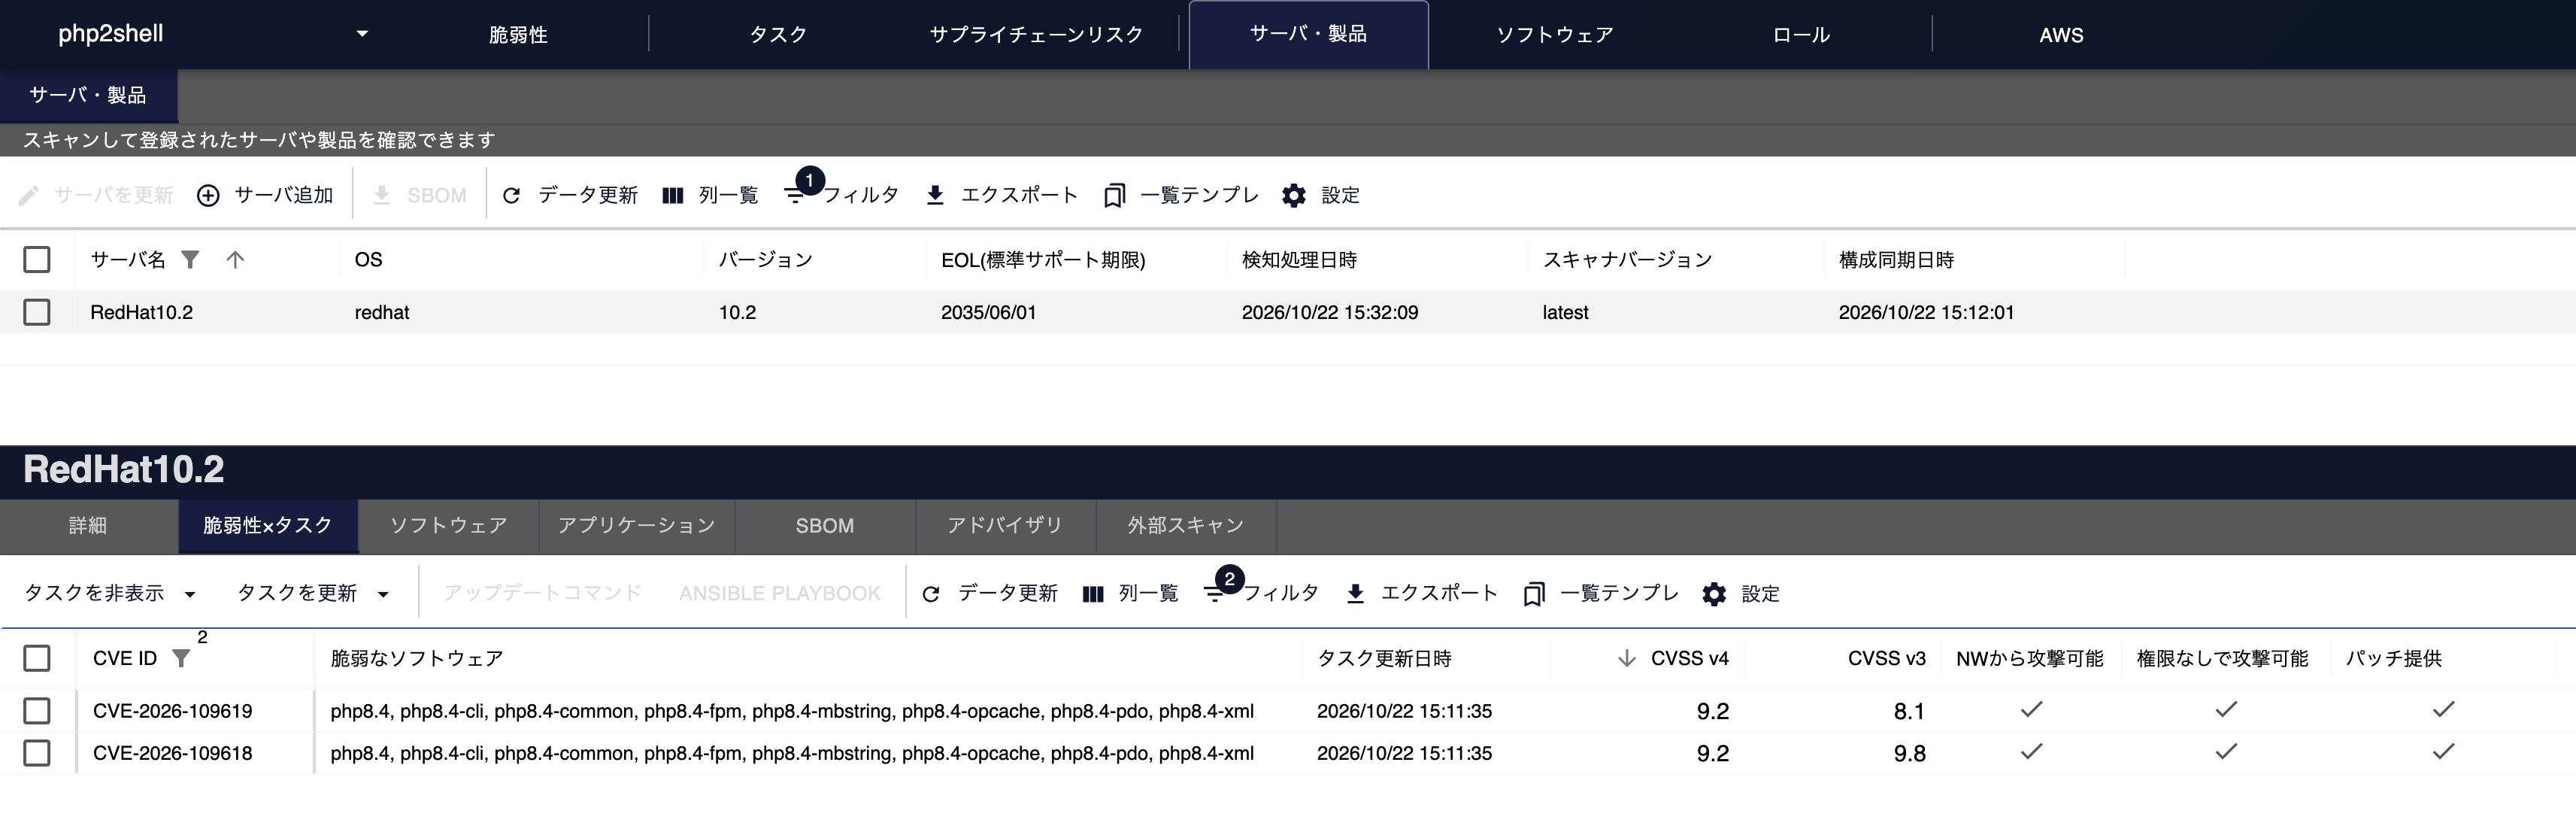
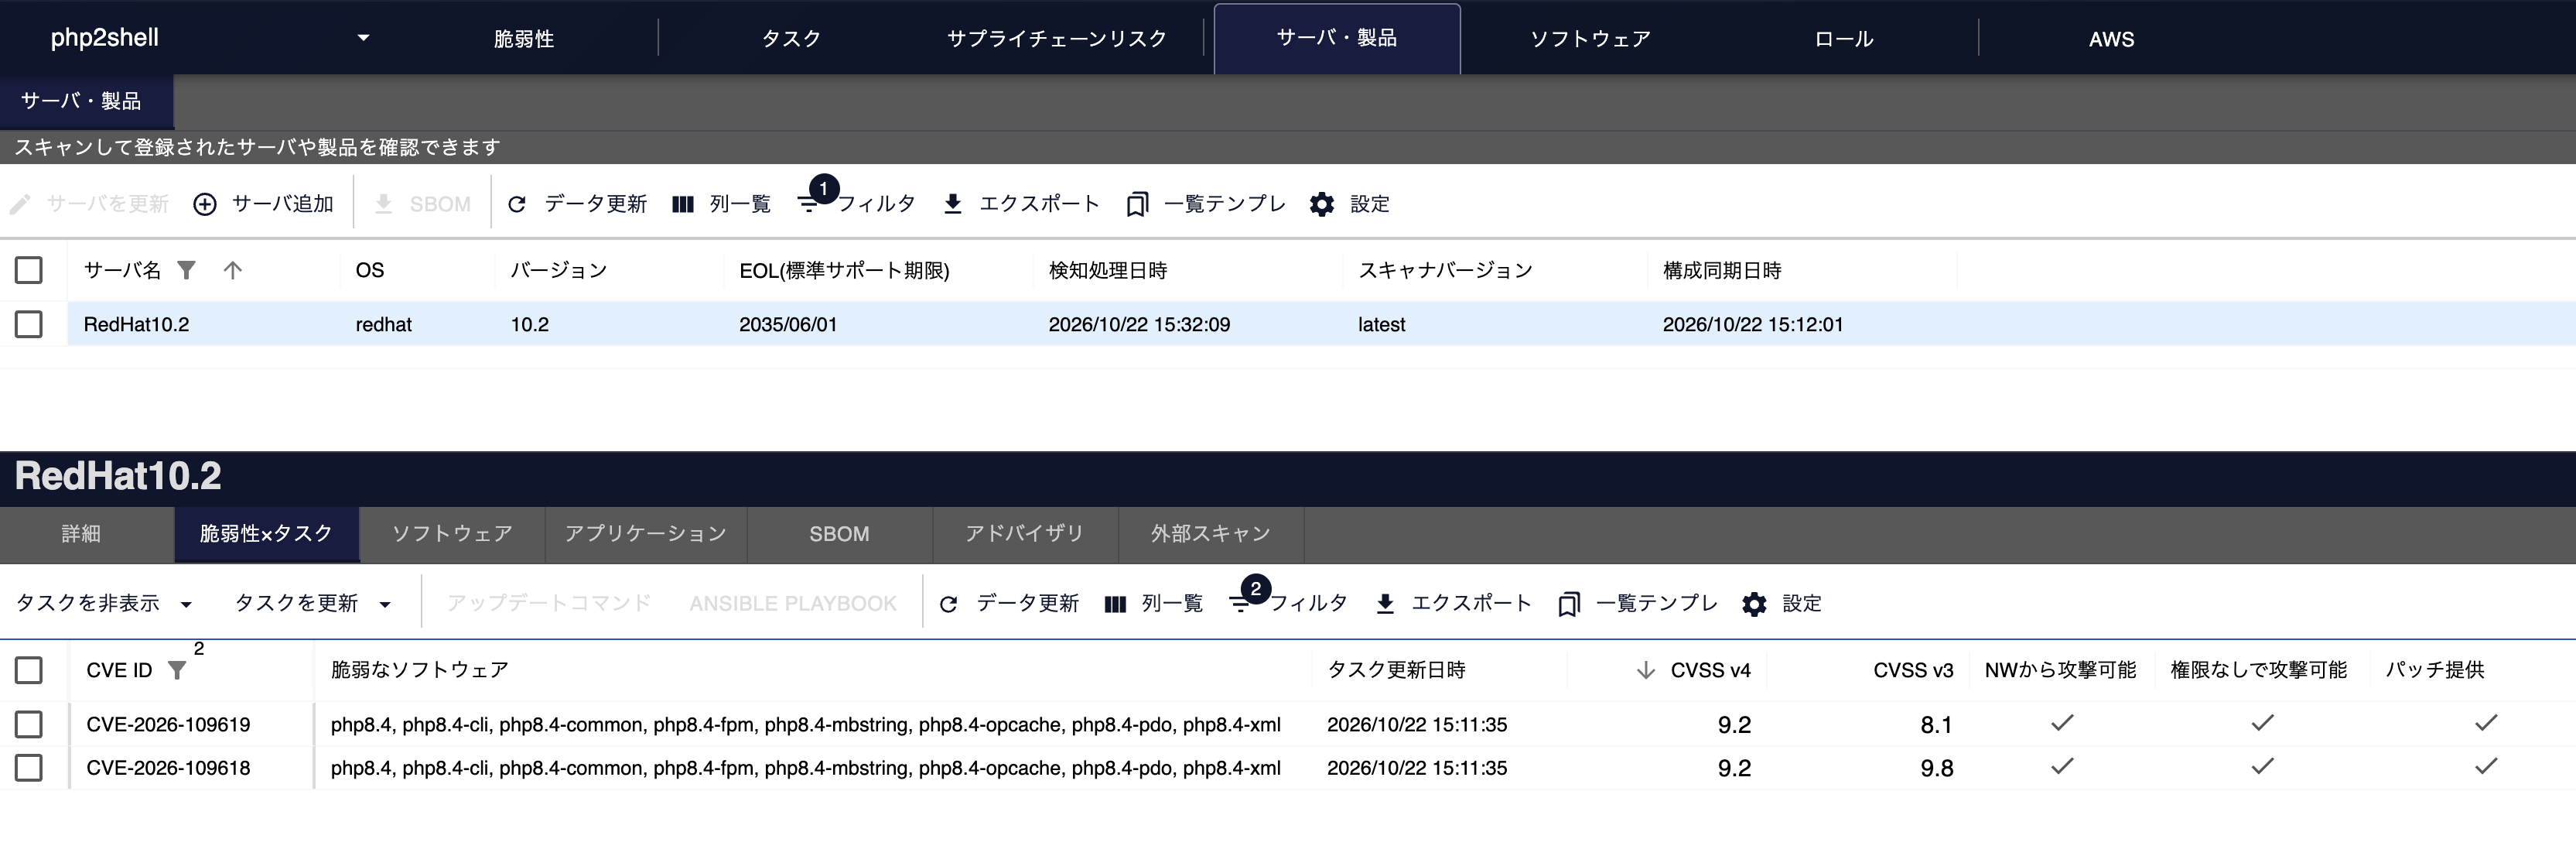
サーバ詳細の「脆弱性×タスク」では、対象サーバで検知した脆弱性のCVE IDと、影響を受けるパッケージを確認できます。この画面には、Red Hat Enterprise Linux 10.2のPHPパッケージで検知した2件の脆弱性が表示されています。対応状況の管理方法はタスクのマニュアルをご覧ください。
FutureVulsは、Linuxパッケージの脆弱性検知に、ディストリビューションが提供する脆弱性情報を使っています。バックポート修正を考慮した判定条件と、導入されているパッケージのバージョンを照合しています(Linuxスキャンのマニュアル)。
php2shellの概要(2026年10月22日時点)
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-109618(メモリ不足時の処理に起因)、CVE-2026-109619(リクエスト処理後に残る内部状態に起因) |
| 深刻度 | CVSS v4.0の基本スコアは2件とも9.2(PHP公式の各GHSAによる評価) |
| 影響 | 認証なしでリモートから任意のコードを実行されるおそれがあります。PHP-FPM、Apache mod_php、php-cgiなど、Webリクエストを処理するすべてのPHP実行環境が対象です。PHP公式はmod_phpのリスクが最も高いとしています |
| 修正版 | 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35(2026年10月21日公開)。8.1以前はPHPプロジェクトの通常サポート対象外です。ディストリビューションの修正版、またはPHP公式が例外的に提供する7.4 / 8.0 / 8.1向けソースパッチを確認してください |
| 緩和策 | PHP公式は「完全な緩和策はなく、更新が唯一の安全な選択」としています。設定変更で防げる攻撃は一部に限られます |
Wiz Researchは、発見した脆弱性を2026年8月24日にPHPセキュリティチームへ報告し、10月21日に修正版と脆弱性の詳細情報が公開されたと説明しています。米国CISAは、日本時間2026年10月22日に公表した注意喚起で、公表時点では悪用を観測していないと説明しています。国内では、JPCERT/CCとIPAが2026年10月22日にそれぞれ注意喚起を公開しています。修正版への更新と、更新後のPHP-FPMやApacheの再起動を優先してください。
- JPCERT/CC:PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起(JPCERT-AT-2026-0033):対象製品が国内で広く使われていることを確認したとして、修正版の適用と、侵害の有無の調査を呼びかけています。
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell):更新が難しい場合の暫定対策やアクセス制限、サポートが提供されるPHPなどへの移行、維持管理体制の確保について検討を呼びかけています。
OS・製品別の検知状況(随時更新)
php2shell(CVE-2026-109618 / CVE-2026-109619)について、FutureVulsの検知状況をOS・製品別にまとめました。
- 対応済み:検知に必要な脆弱性情報をFutureVulsに取り込んでいます。対象のOS・製品をスキャンすると、影響を受けるPHPの脆弱性を検知できます。
- 対応確認中:検知に必要な脆弱性情報の公開状況や、FutureVulsへの取り込み状況を確認しています。対応を確認でき次第、この表を更新します。
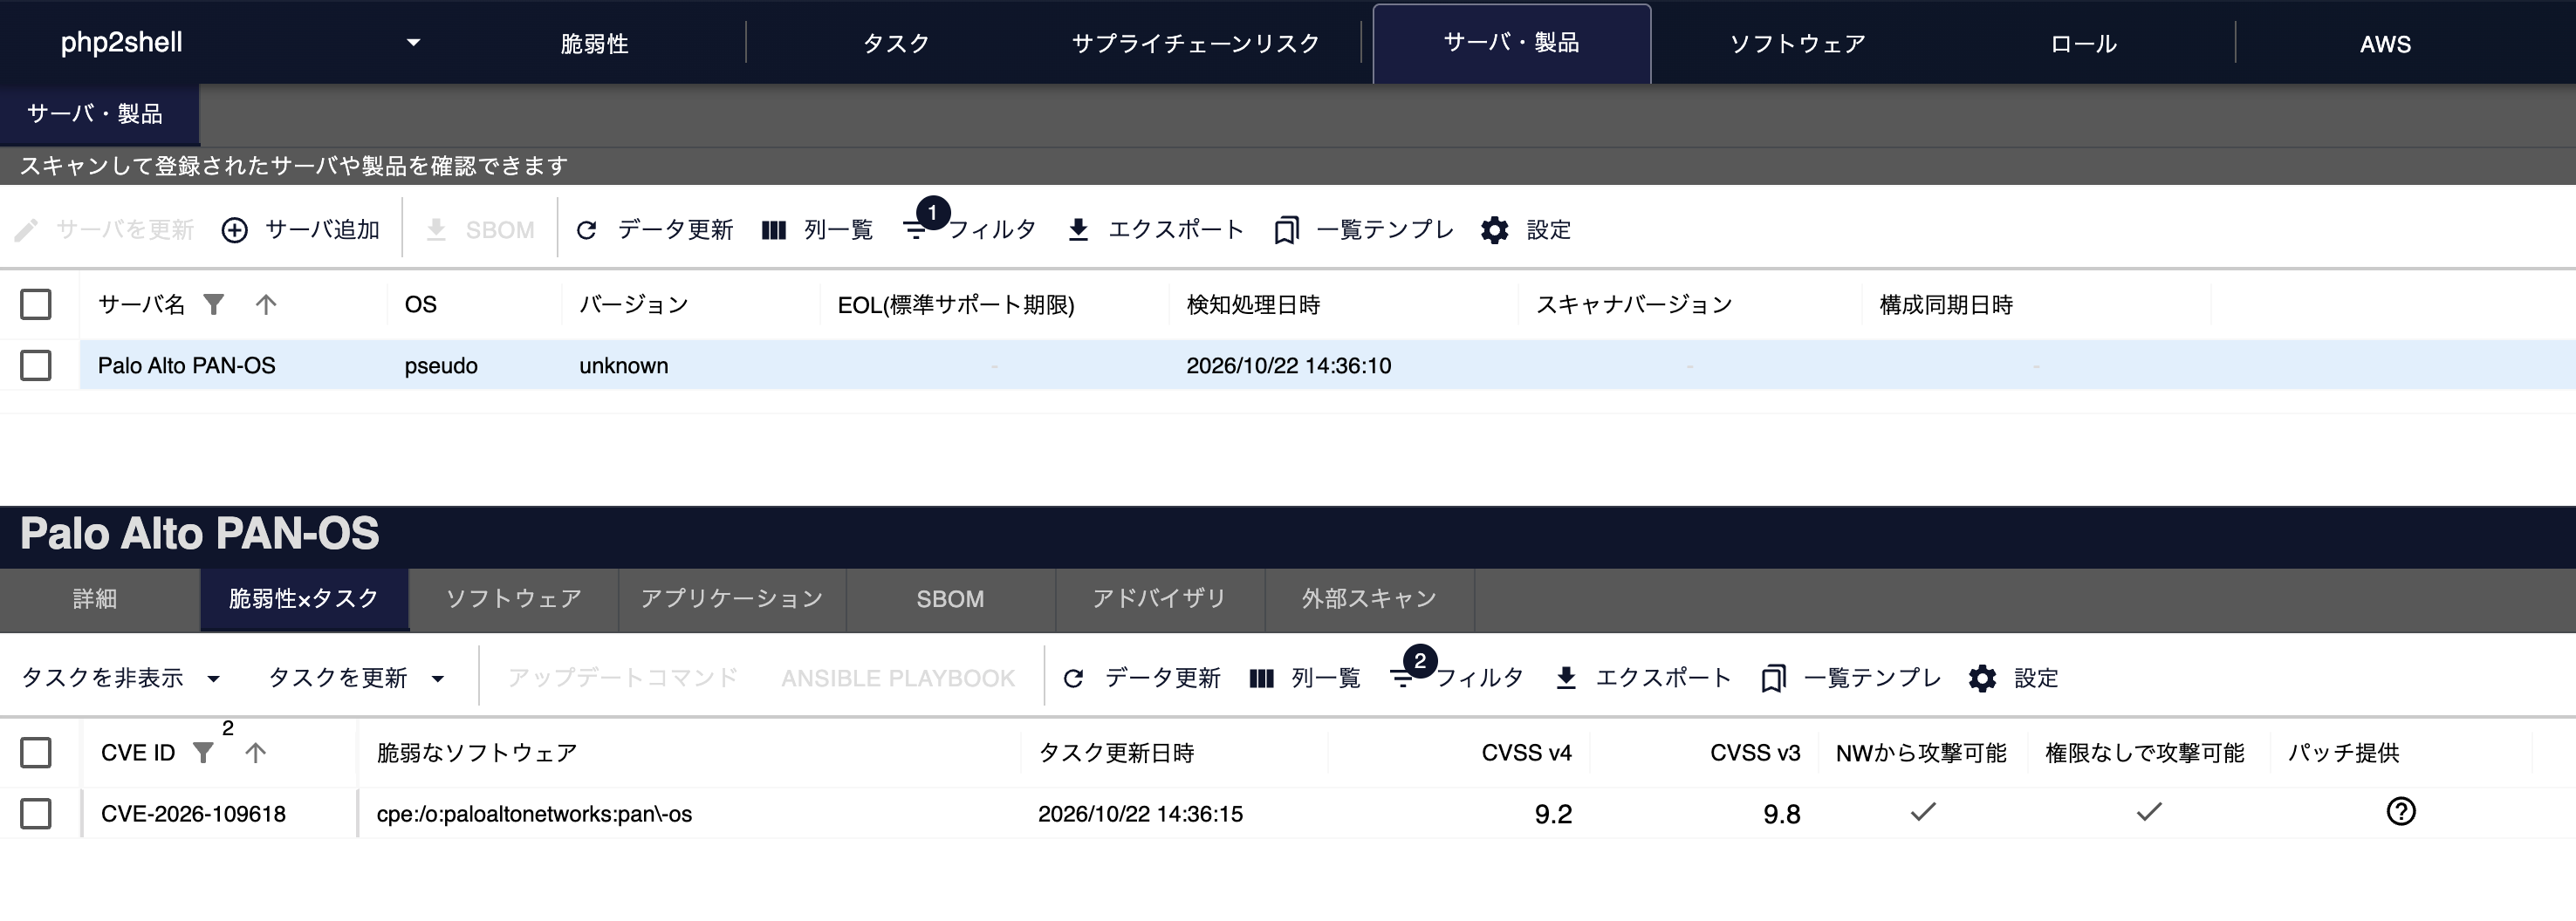
特記がなければ、2件のCVEが対象です。PAN-OSはCVE-2026-109618のみを対象としています。
| OS・製品 | FutureVulsでの検知 | 確認日 |
|---|---|---|
| Ubuntu 14.04〜26.04 | 対応済み | 2026年10月22日 |
| Debian 12 / 13 / 14 / sid | 対応済み | 2026年10月22日 |
| Red Hat Enterprise Linux 8 / 9 / 10 | 対応済み | 2026年10月22日 |
| Fedora 43 / 44 / 45 | 対応済み | 2026年10月22日 |
| Palo Alto PAN-OS(CPE登録) | 対応済み(CVE-2026-109618のみ) | 2026年10月22日 |
| Amazon Linux 2023 | 対応済み | 2026年10月22日 |
| Rocky Linux 8 / 9 / 10 | 対応済み | 2026年10月22日 |
| Oracle Linux 8 / 9 / 10 | 対応済み | 2026年10月22日 |
| CPE登録したPHP(ソースから導入したものなど) | 対応済み | 2026年10月22日 |
| AlmaLinux / SUSE | 対応確認中 | 2026年10月22日 |
「対応確認中」のOSでFutureVulsに検知されなくても、安全とは限りません。ベンダーの公開情報を直接確認し、修正版が提供されている場合はFutureVulsへの反映を待たずに更新してください。
OS・製品別の検知画面
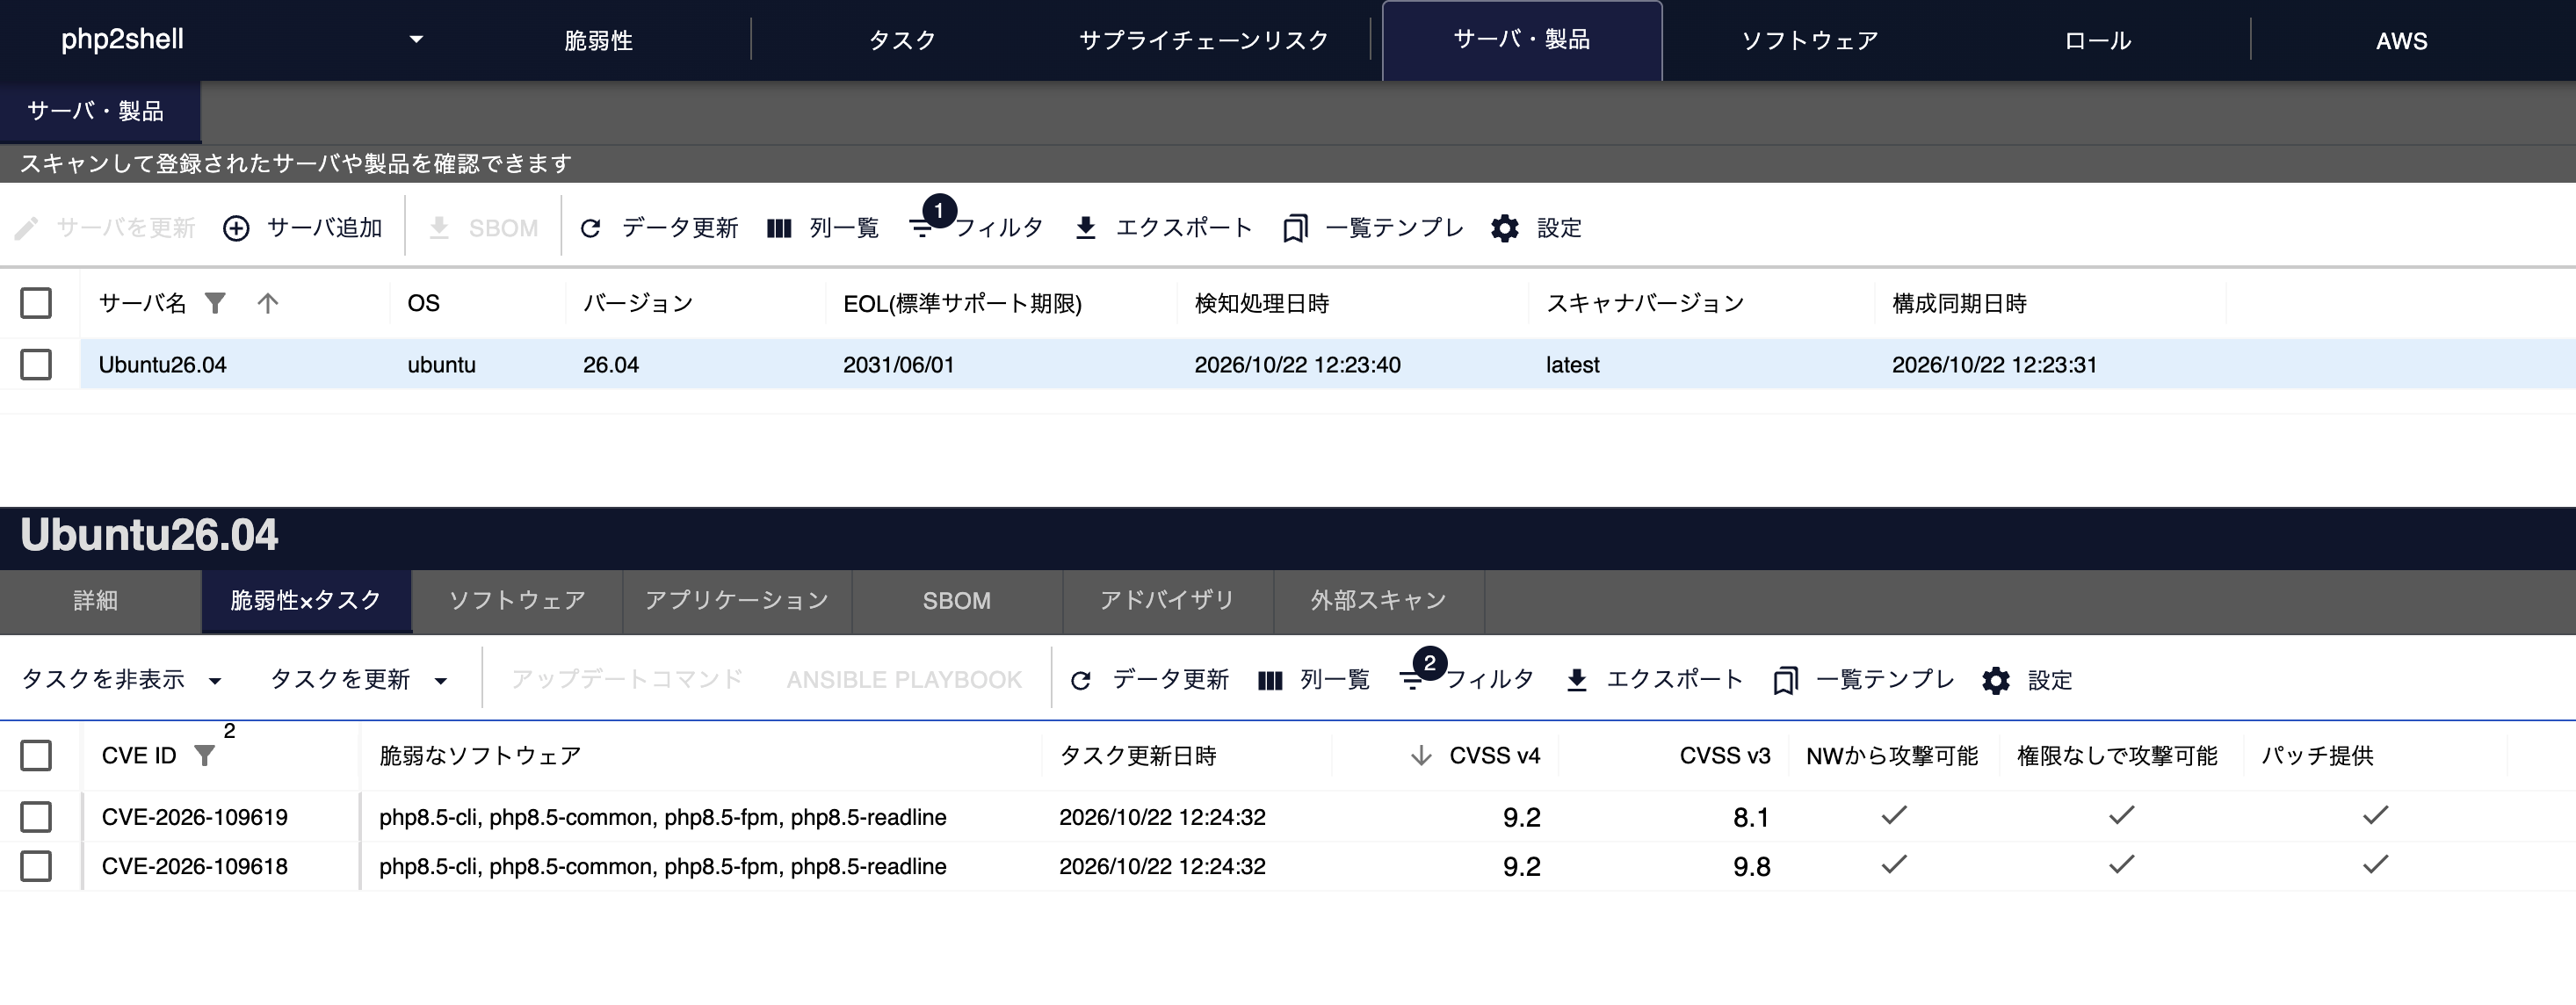
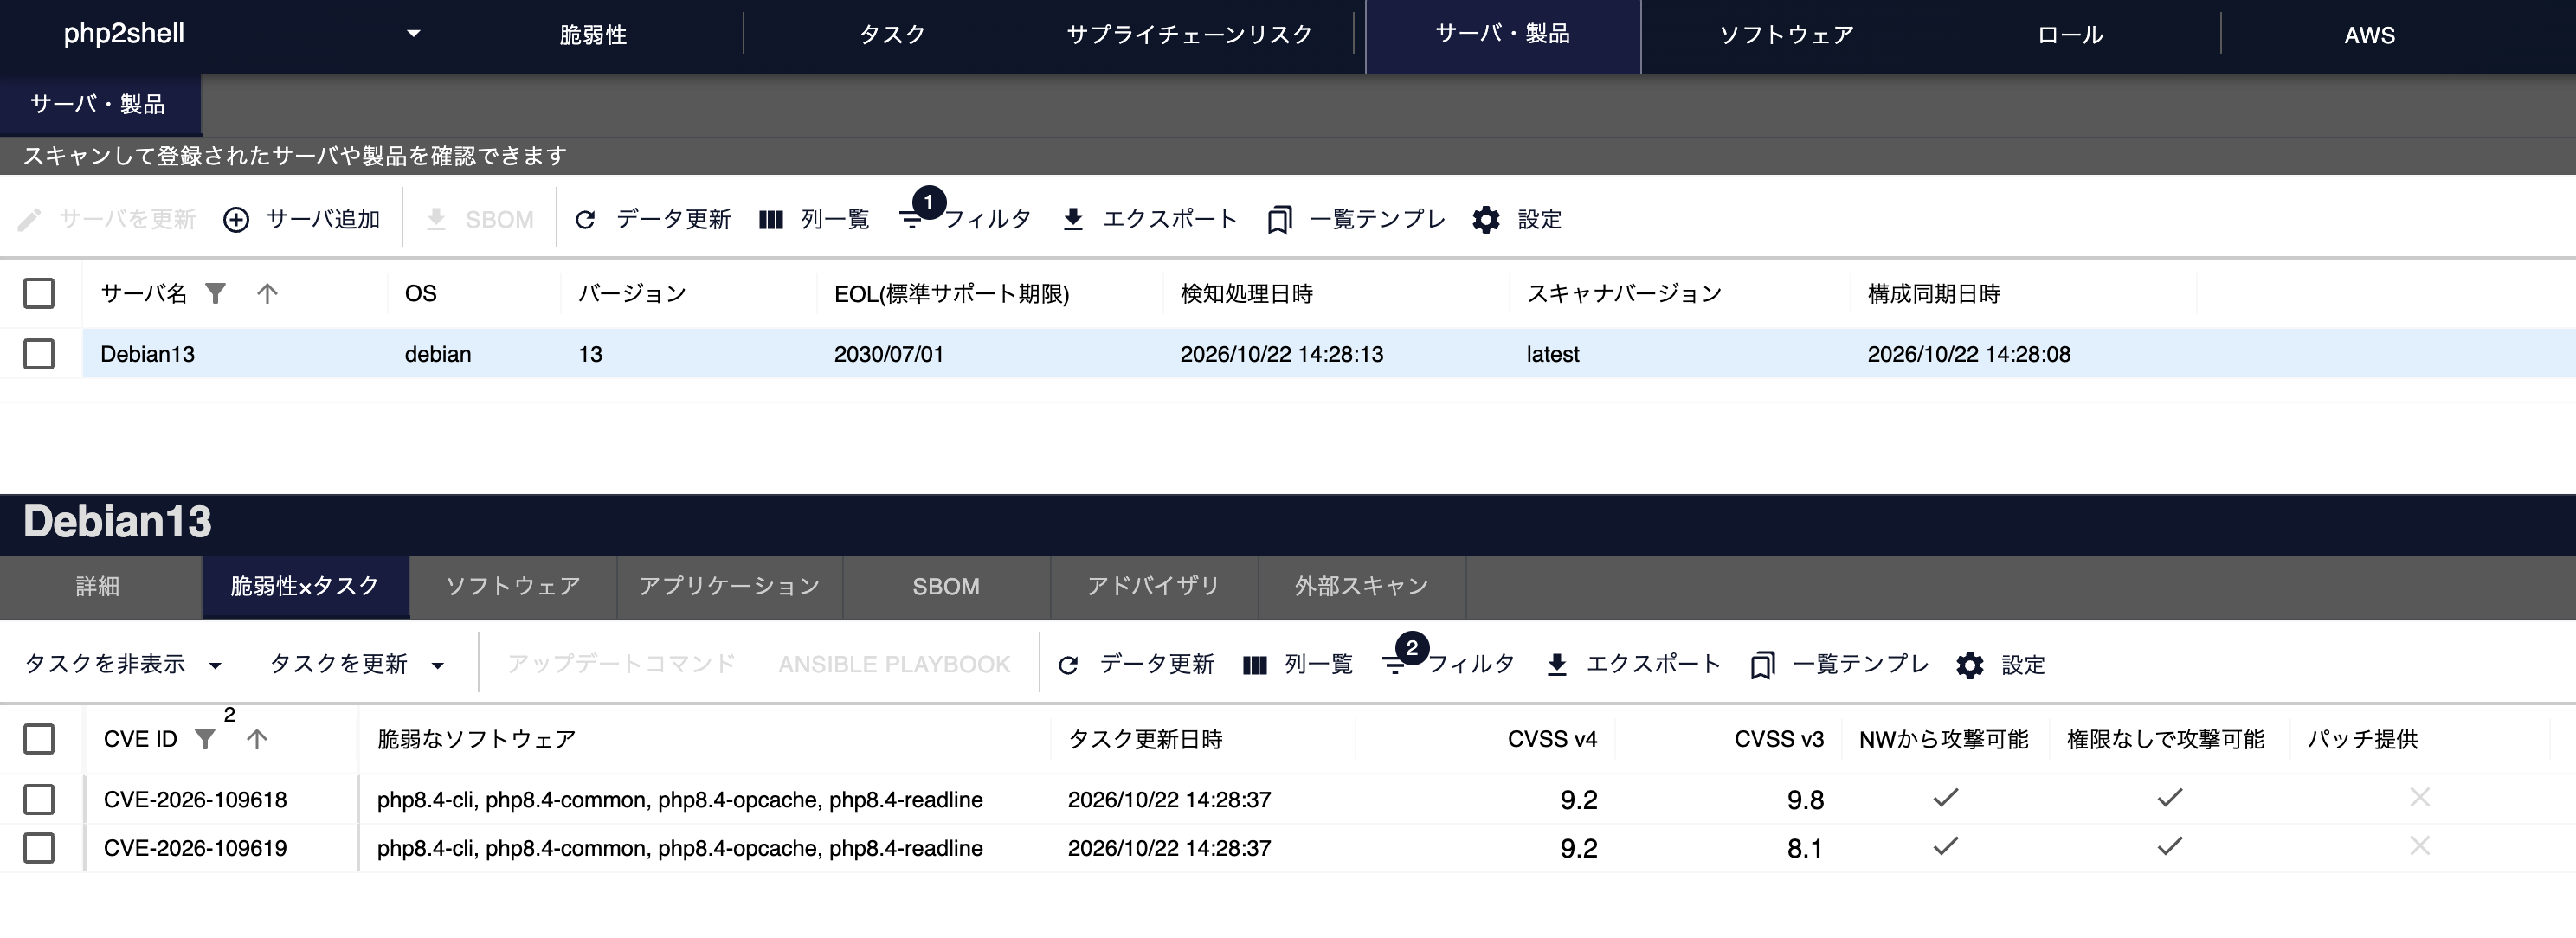
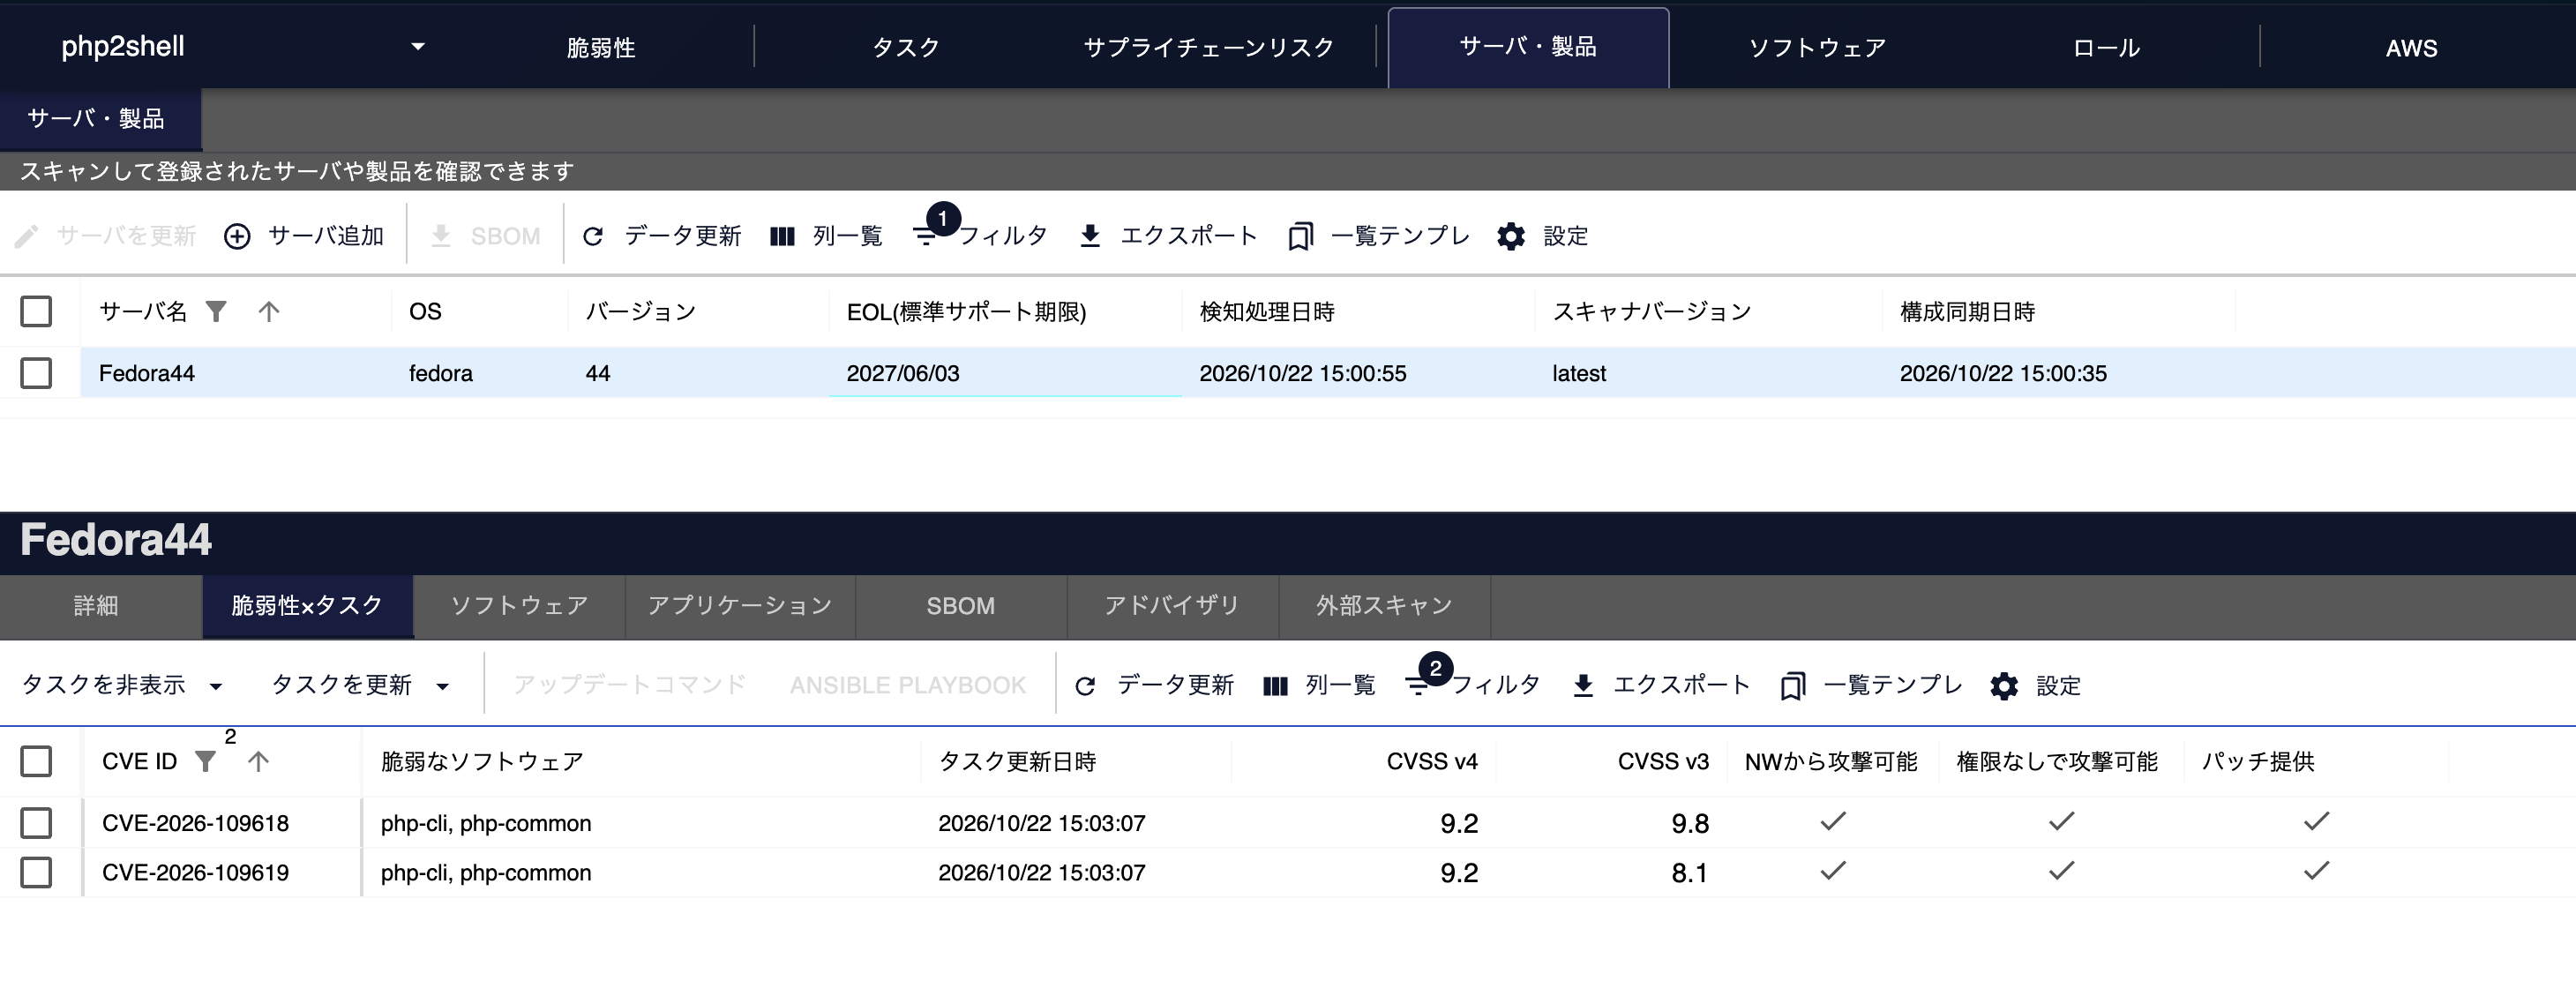
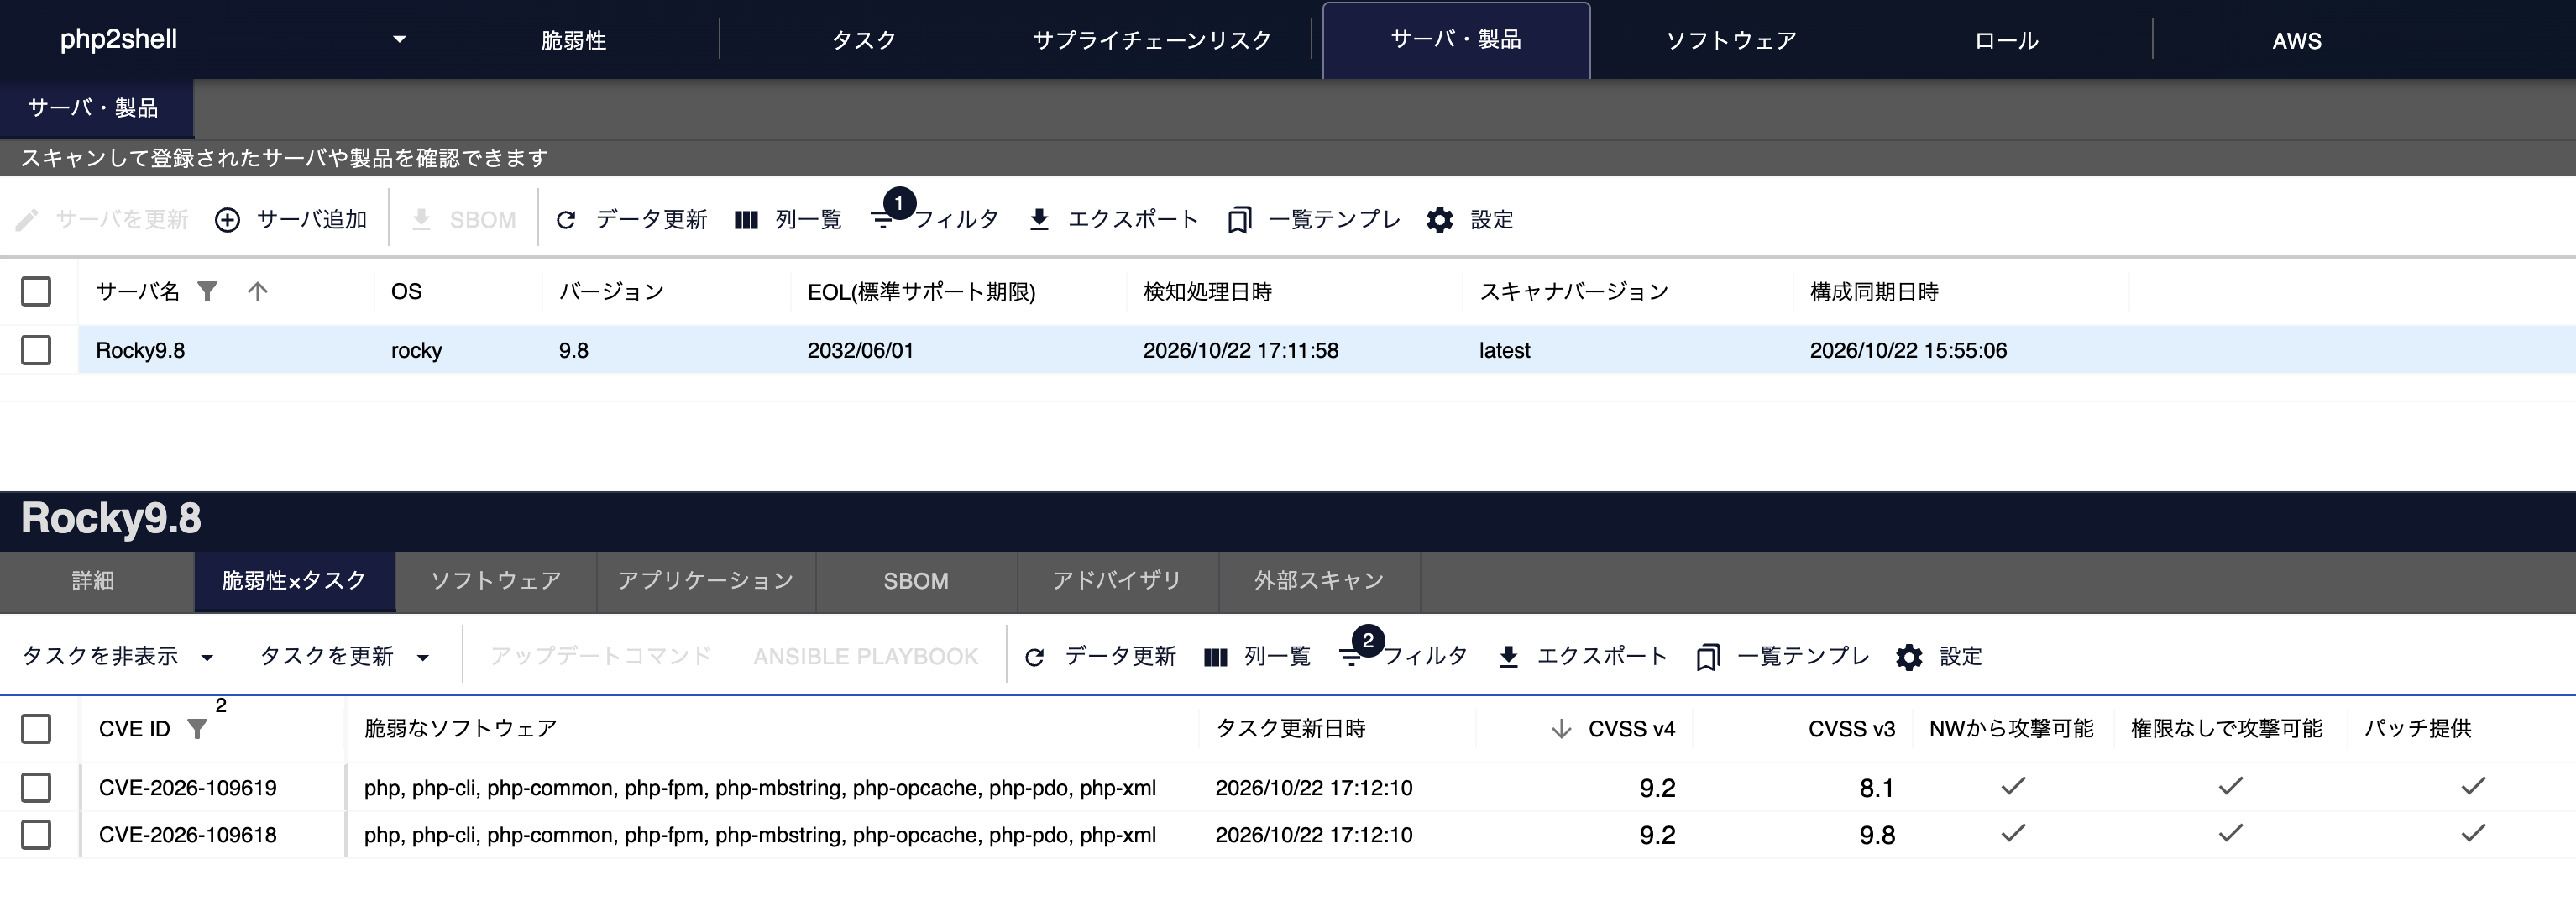
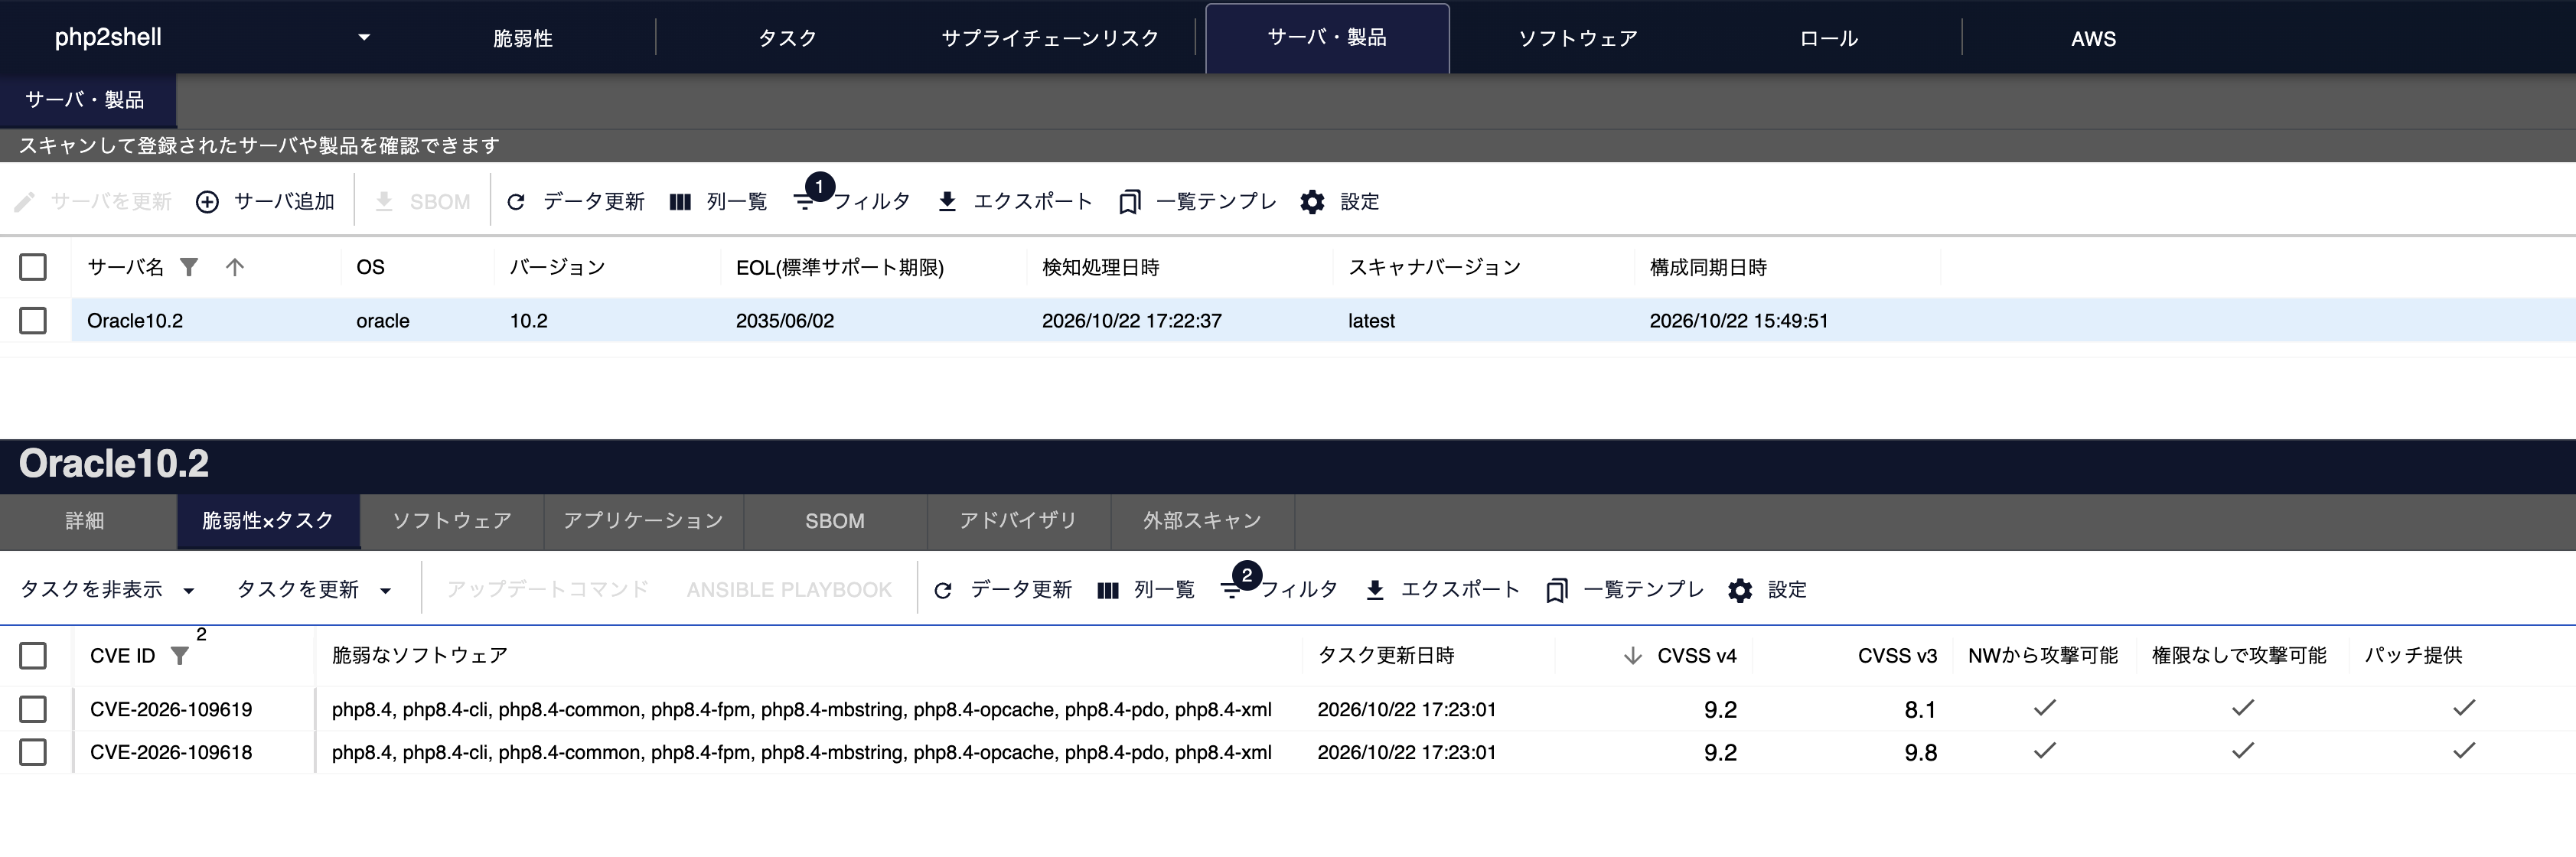
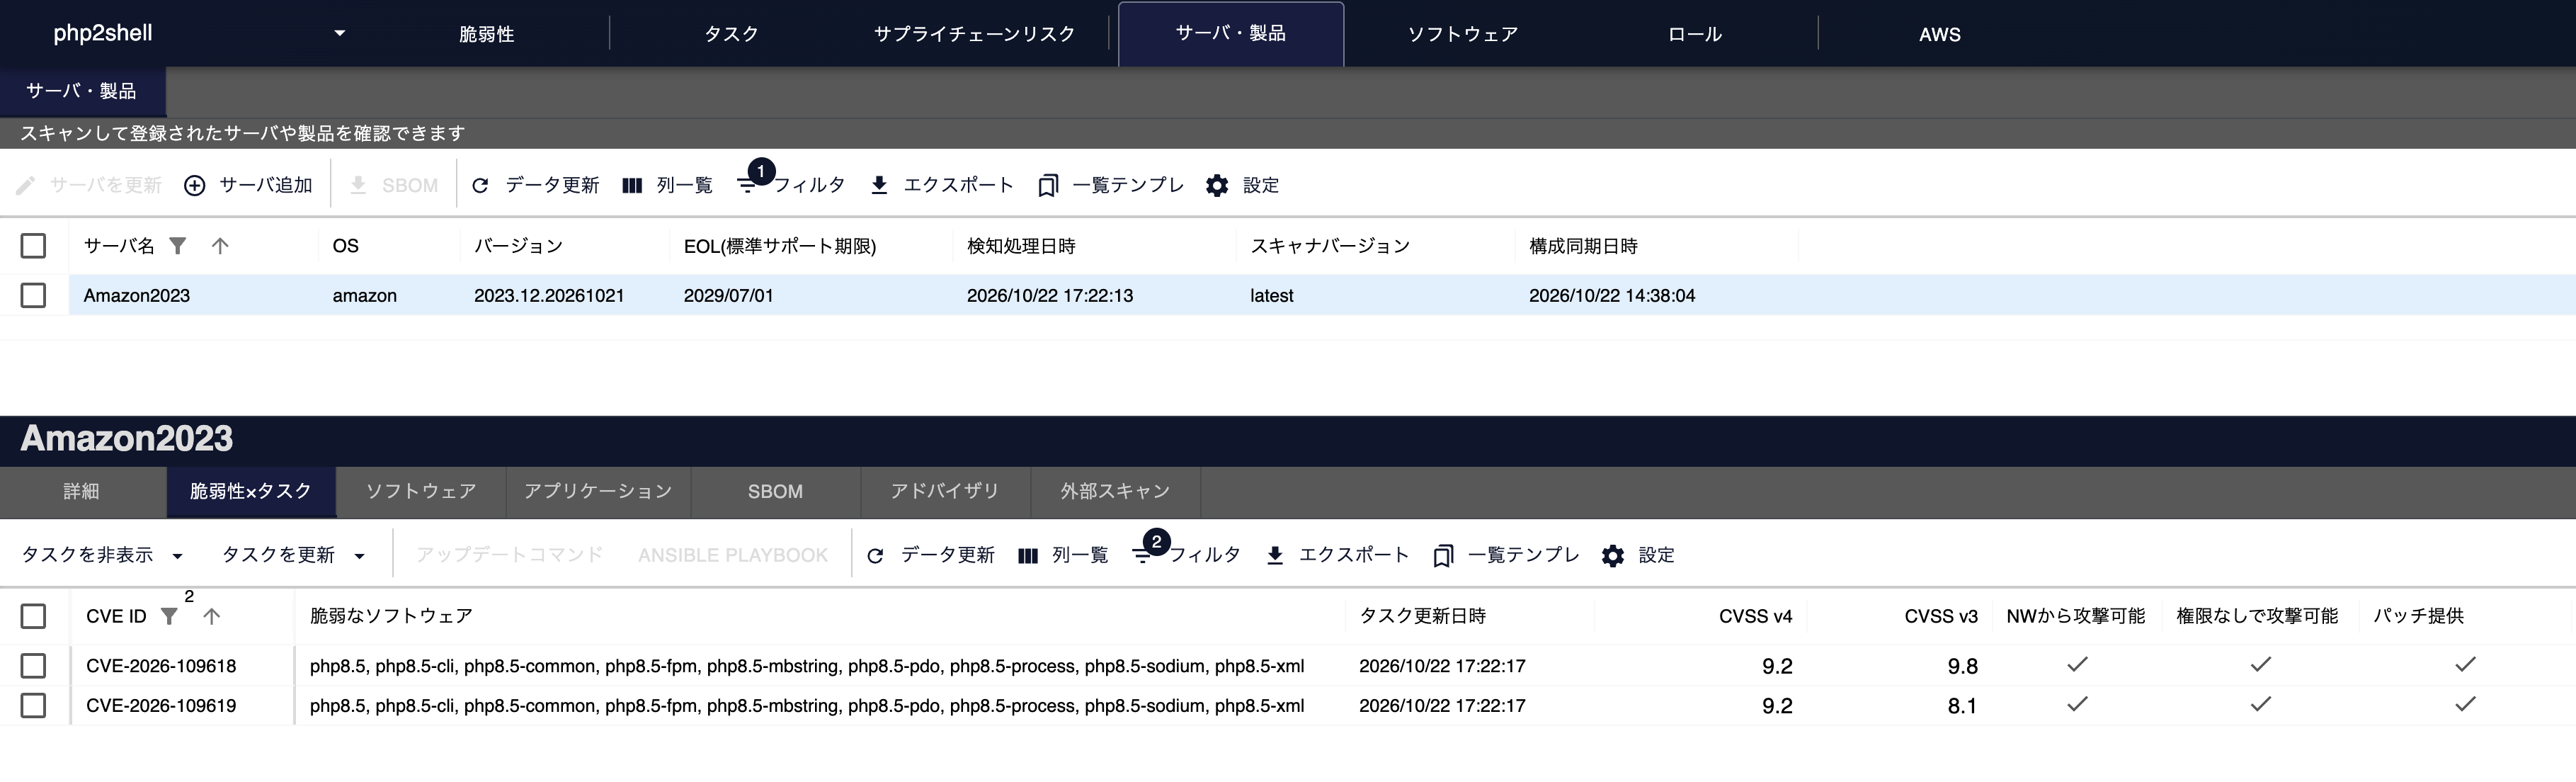
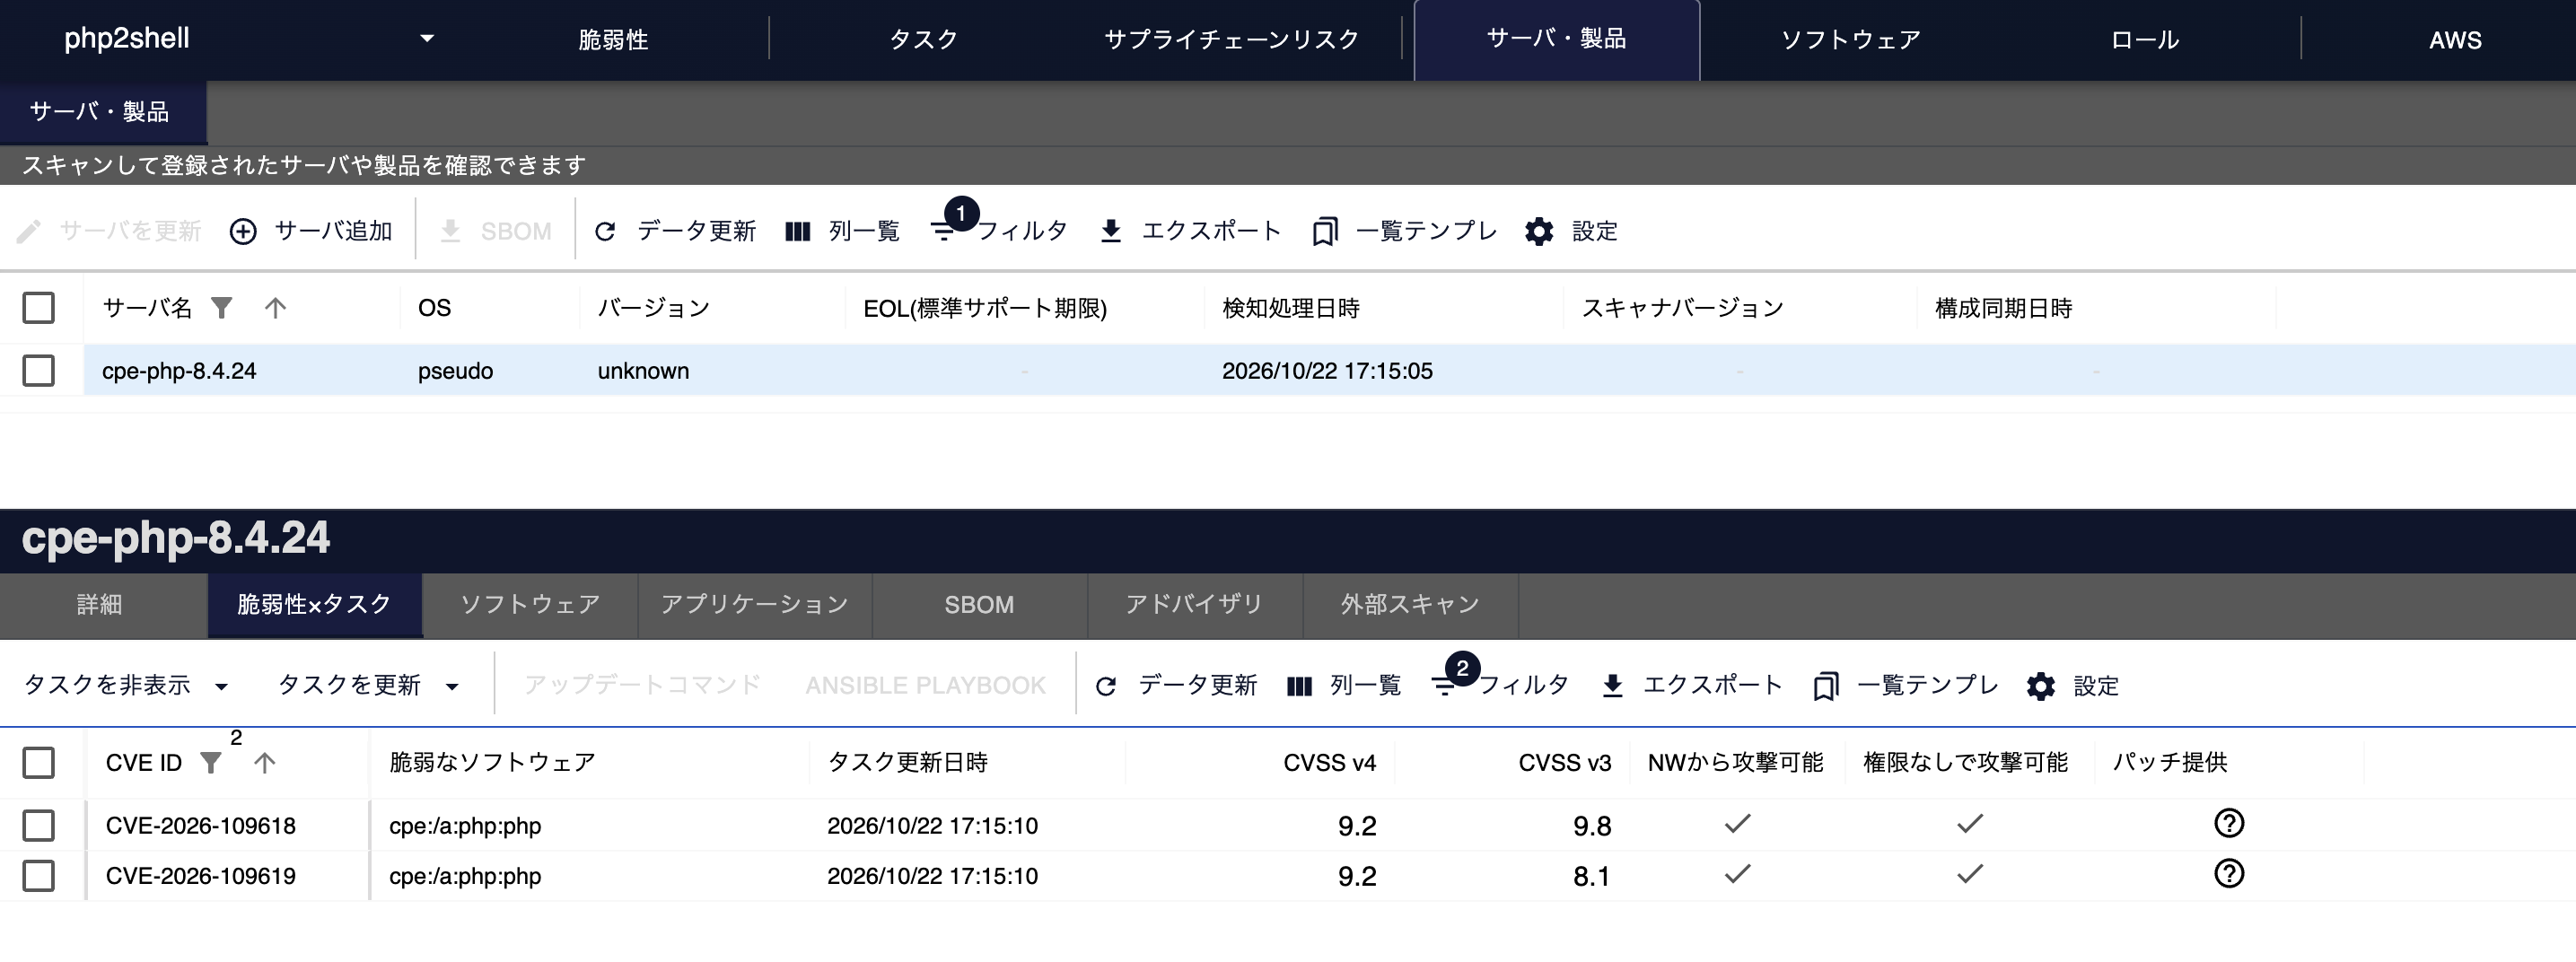
以下は、表に掲載したOS・製品の検知画面の例です。検知したCVEと対象のソフトウェアを確認できます。CPE登録したPAN-OSは、CVE-2026-109618のみを対象としています。画面の見方はタスクのマニュアルをご覧ください。
Ubuntu 26.04
Debian 13
Fedora 44
Red Hat Enterprise Linux 10.2
Palo Alto PAN-OS(CPE登録)
Rocky Linux 9.8
Oracle Linux 10.2
Amazon Linux 2023
CPE登録したPHP(ソースから導入したものなど)
FutureVulsユーザの確認手順
FutureVulsの脆弱性スキャンは、サーバの構成情報を収集・アップロードする処理と、その情報を脆弱性データと照合する処理で構成されています。画面の「手動スキャン」では、アップロード済みの構成情報を使って照合のみを行います(スキャンの仕組み)。
-
画面から再照合する:FutureVulsの「サーバ・製品」から対象サーバの詳細を開き、「手動スキャン」を実行します。登録済みの構成情報が脆弱性データと再照合されます。グループ全体を再照合するには、グループ設定の「全サーバを手動スキャン」を使います(1回500台まで)。CSIRTプランでは1日1回、日本時間0時〜8時ごろに自動で再照合されます。
-
該当サーバを洗い出す:探し方は2つあります。
-
CVE IDから探す:対象サーバの「脆弱性×タスク」で、CVE IDフィルタに
CVE-2026-109618とCVE-2026-109619をOR条件で指定します。グループ内のサーバを横断して調べる場合は「脆弱性」タブや「タスク」一覧で同じ条件を指定し、対象サーバと「脆弱なソフトウェア」を確認します。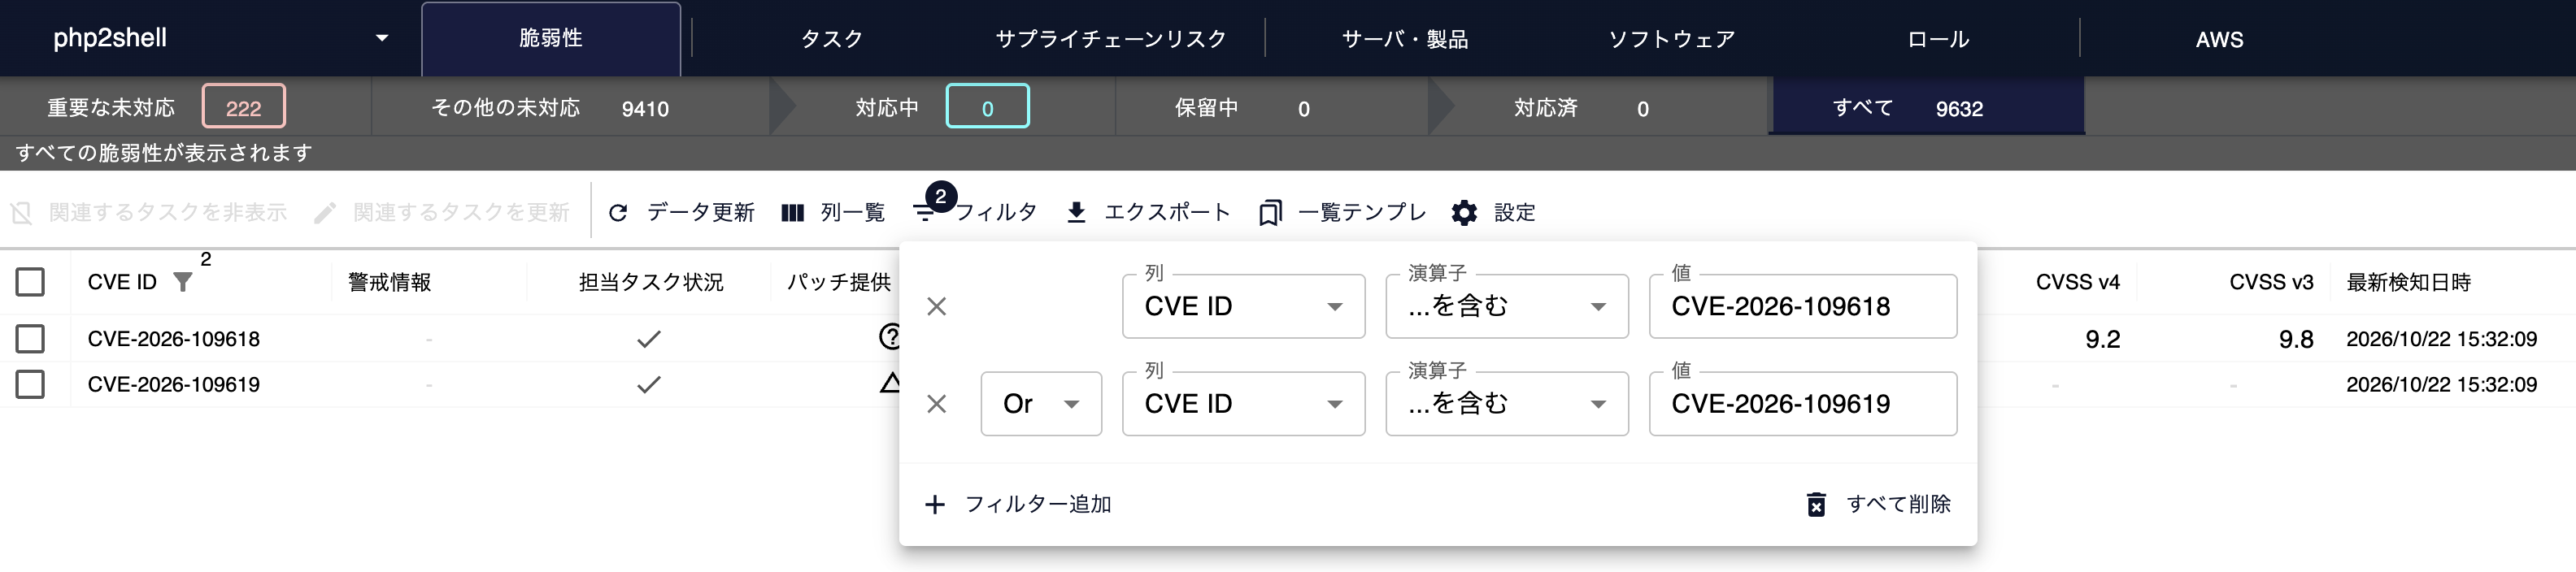
-
ソフトウェア名から探す:グループの「ソフトウェア」タブで、ソフトウェア列のフィルタに
phpを指定します。PHPのパッケージ名とバージョンを一覧で確認できます。行をクリックし、詳細の「サーバ」タブを開くと、導入先のサーバを確認できます(ソフトウェアタブのマニュアル)。脆弱性情報の反映を待っているOS(表の「対応確認中」)でも、この方法でPHPの所在を先に把握できます。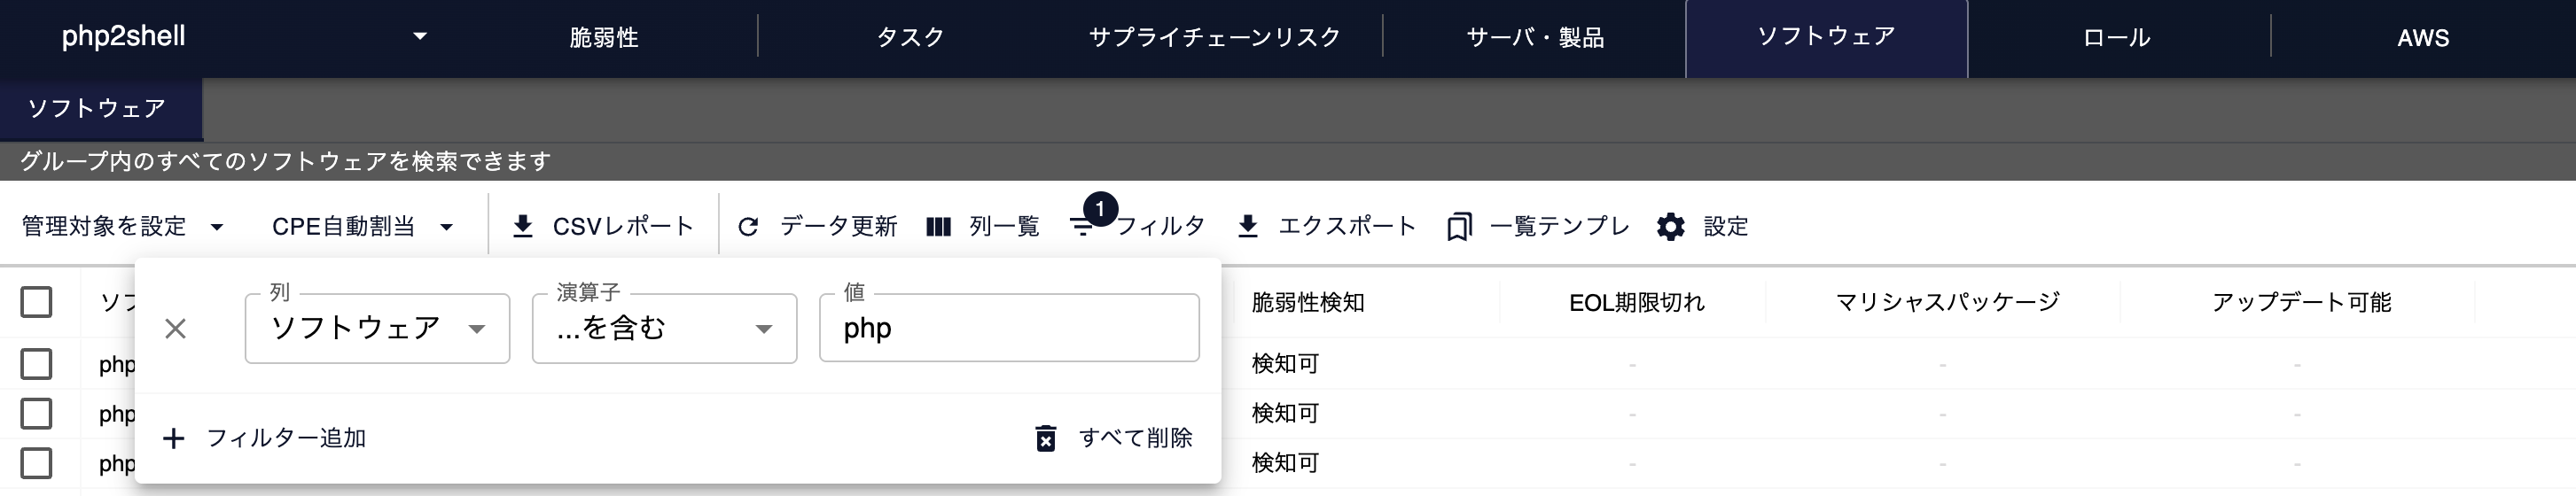
-
-
更新して再起動する:タスクがある場合は、選択して「アップデートコマンド」で更新コマンドを確認できます。未検知の場合も、ベンダーの案内に従って修正版を適用し、利用しているPHP-FPMやApacheなどを再起動してください。
-
サーバ側でスキャナを実行する:PHPの更新後は、対象サーバでスキャナを手動で実行し、構成情報を再収集してFutureVulsにアップロードします。Linuxローカルスキャンの場合は、対象サーバ上で
sudo -H -u vuls-saas /opt/vuls-saas/vuls-saas.shを実行します。画面上のパッケージが修正版のバージョンに更新されたことを確認します。対応するタスクがある場合は、ステータスが自動でPATCH_APPLIEDに変わったことも確認します。画面の「手動スキャン」だけでは、更新後のパッケージ情報を取得できません。 -
ソースから導入したPHPを登録する:サーバ詳細の「ソフトウェア」→「ソフトウェア登録」で、製品と導入済みバージョンに対応するCPEを登録し、画面の「手動スキャン」を実行します。PHP更新後は登録したCPEのバージョンも更新してください。
関連情報
- PHP公式:セキュリティアドバイザリ — 影響範囲・修正版・緩和策
- PHP公式の技術詳細・CVSS評価:CVE-2026-109618 / CVE-2026-109619
- Wiz Research:php2shell — 発見者による解説と公開までの経緯
- 米国CISA:PHPの脆弱性に関する注意喚起 — 公表時点の悪用状況と推奨対応
- JPCERT/CC:PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起 — 影響範囲、対策、侵害調査の観点
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) — 更新が難しい場合の対応と移行の検討事項
- FutureVulsマニュアル:スキャンの仕組み — 構成情報の収集と再照合、手動スキャン
- FutureVulsマニュアル:Linuxのローカルスキャン — スキャナの実行方法とバックポートの扱い
- FutureVulsマニュアル:CPEスキャン — ソースから導入したソフトウェアなどの登録方法
- FutureVulsの関連記事:React2Shell(CVE-2025-55182)の技術的背景とFutureVulsによる実効的な対策
FutureVulsの機能や導入については、製品サイトをご覧ください。
執筆者プロフィール