政府の国家サイバー統括室は、2026年11月19日23時過ぎ(JST)にPHPの深刻度「重大」を含む複数の脆弱性と修正パッチが公開されたとして、対象環境の管理者に影響の確認とアップデートの適用を呼びかけています(国家サイバー統括室の注意喚起)。IPAとJPCERT/CCも注意喚起を出しています。
対象は、PHPの開発チームが同日公開した修正版(8.5.13、8.4.28、8.3.37、8.2.36)で修正された17件の脆弱性で、7件は深刻度が最も高い「Critical」です(PHP公式のリリース告知、PHPのセキュリティアドバイザリ)。IPAの注意喚起によると、PHPはWebアプリケーションのほか、ソフトウェア製品やネットワーク機器の内部でも使われている場合があります。PHP公式のアドバイザリは、その一部について、外部からサーバ上でプログラムを実行される攻撃が成り立つことを確かめたと説明しています。
今すぐ取るべき対応
- 対象の洗い出し:PHPを使っているサーバと、そのバージョンを洗い出します。IPAの注意喚起は、サポートが終わった8.1以前の古いバージョンも対象に挙げています。FutureVulsでは、
ソフトウェアタブで一覧できます。 - 修正版への更新:PHP公式のリリース告知は、修正版への更新を勧めています。PHP公式によると、8.1以前には修正版が出ません(「対応方法」)。
FutureVulsでの検知状況は「導入経路別の検知状況」、確認手順は「FutureVulsユーザの確認手順」をご覧ください。
更新履歴
- 2026年11月20日:初版作成
今回のセキュリティリリースの概要
| 項目 | 内容 |
|---|---|
| 公開 | 2026年11月19日23時(JST)(PHP公式のリリース告知) |
| 修正版 | 8.5.13、8.4.28、8.3.37、8.2.36。同じ日に公開された8.6.0にも同じ修正が入っている(ChangeLog) |
| 修正された脆弱性 | 17件。Critical 7件、High 4件、Moderate 6件(PHPのセキュリティアドバイザリ) |
| Criticalの成立条件 | PHP公式の予告は、既定と異なる設定か一般的でない構成が必要としている。IPAの続報は、この説明だけで既定の設定では影響を受けないと判断しないよう注意している |
| 8.1以前 | PHP公式によると、8.1は2025年12月31日にサポートが終わり、修正版は出ない(サポートが終わった系列) |
| 8.2の期限 | PHP公式によると、8.2のセキュリティサポートは2026年12月31日に終わる(サポート中の系列) |
警戒情報
| 項目 | 内容 |
|---|---|
| PHP公式のアドバイザリ | 2026年11月19日に17件を公開(一覧) |
| CVEレコード | Criticalの7件とも公開済み(CVE-2026-129474、CVE-2026-129182、CVE-2026-129496、CVE-2026-129481、CVE-2026-129289、CVE-2026-126714、CVE-2026-115560) |
| 国内の注意喚起 | 国家サイバー統括室が11月19日に事業者向けに対策を呼びかけ。IPAは11月20日に続報を公開。JPCERT/CCは同日にCritical 7件を追記し、実際の攻撃に悪用された情報を確認していないとしている |
| 実証の報告 | CVE-2026-129474とCVE-2026-115560のアドバイザリは任意のプログラムの実行を実証。CVE-2026-129289のアドバイザリは攻撃者が制御するPHPコードの実行を実証。CVE-2026-129496のアドバイザリは、メモリの配置が分かっている条件でコード実行を実証 |
※2026年11月20日14時(JST)時点で確認した情報です。
Criticalの脆弱性と成立の条件
| CVE | アドバイザリの説明 | 対象の系列 | アドバイザリが挙げる成立の条件 |
|---|---|---|---|
| CVE-2026-129474 | 致命的エラーの処理中に、解放済みのメモリを参照する | 8.5 | zend.exception_ignore_args=0(組み込みの既定。本番用の設定ファイルでは1)で、致命的エラーのバックトレースが有効(8.5の既定) |
| CVE-2026-129182 | 終了処理のあと、次のリクエストが解放済みの情報を参照する | 8.5 | 設定の復元中に致命的エラーが起き、次のリクエストの初期化前に警告が出る構成 |
| CVE-2026-129496 | タイムゾーンの情報で、解放済みのメモリを参照する | 8.5以前(サポートが終わった8.1以前を含む) | 起動時の警告がファイルのエラーログに書かれる構成 |
| CVE-2026-129481 | セッションの終了処理が中断されると、解放済みのメモリを参照する | 8.3〜8.5 | セッションの後始末の処理で致命的エラーが起きる |
| CVE-2026-129289 | PHP-FPMで、読み残したリクエスト本文を別のリクエストとして扱う | 8.5以前(サポートが終わった8.1以前を含む) | 前段のWebサーバがFastCGIの接続を使い回す設定で、アプリケーションが本文を最後まで読まない |
| CVE-2026-126714 | 書き込みが途中で止まったセッションファイルから、攻撃者が用意したデータを復元する | 8.5以前(サポートが終わった8.1以前を含む) | 既定のfilesハンドラでセッションを保存し、攻撃者がセッションの中身に影響できる |
| CVE-2026-115560 | セッションの保存形式の食い違いで、攻撃者が用意したデータを復元する | 8.5以前(サポートが終わった8.1以前を含む) | 修正前はセッションのアップロード進捗が既定で有効で、書き込み側と読み込み側の保存形式が異なる |
- PHP2Shellとの関係:CVE-2026-115560は、10月のPHP2Shellの記事で紹介した脆弱性です。PHP公式は10月23日に、詳細を次の定期リリースで公表すると案内していました(PHP公式の10月23日の案内)。
- HighのCVE-2026-129291:CVE-2026-129291のアドバイザリは、PHP-FPMのワーカーでプログラムを実行できた攻撃者が、マスタープロセスの権限を得るおそれがあるとしています。同じアドバイザリによると、マスタープロセスはrootで動く構成が一般的です。
対応の要否
- 系列とバージョン:ChangeLogによると、Criticalの対象は8.5が7件、8.4と8.3が5件、8.2が4件です。Red Hatは、ディストリビューションのパッケージは修正を取り込んでもバージョン番号を変えない場合があると説明しています。
- PHPの動かし方:CVE-2026-129496のアドバイザリは、PHP-FPM、Apacheのmod_php、CGIで再現したとしています。CVE-2026-129182のアドバイザリは、前段が
PHP_VALUEなどを送り、警告を起こす場合のPHP-FPMを対象としています。CVE-2026-129289のアドバイザリは、PHP-FPMに加えてLSAPIの持続するリクエスト処理にも影響するとしています。 - 設定の実効値:CVE-2026-129474のアドバイザリは、PHP-FPMのプール設定やアプリケーションによる上書きを含めて、Webで動くPHPの設定を確かめるよう求めています。
- 公式Dockerイメージ:公式イメージの説明は、本番環境では同梱の本番用設定ファイル(
php.ini-production)を使うよう強く勧めています。 - 前段のWebサーバ:CVE-2026-129289のアドバイザリは、リクエストごとにFastCGIの接続を閉じる標準的なnginxとApacheの構成は、示された攻撃の対象外としています。
- セッション:CVE-2026-126714とCVE-2026-115560のアドバイザリによると、対象はPHPのセッション機能を使うアプリケーションです。CVE-2026-115560のアドバイザリは、修正前はセッションのアップロード進捗が既定で有効で、書き込み側と読み込み側の保存形式が異なる場合に問題が成り立つとしています。
対応方法
| PHPの導入経路 | 提供元の案内 |
|---|---|
| OSのパッケージ(apt、dnf、apkなど) | 修正状況は次の表を参照 |
| ソースからビルドしたPHP | PHPのダウンロードで、各系列の修正版のソースを公開している |
| Windows版のPHP | PHPのダウンロードで、Windows版の修正版を公開している |
| 公式Dockerイメージ | イメージの定義は11月19日23時17分(JST)に修正版へ更新された(公式イメージの更新) |
| 8.1以前のPHP | PHP公式によると、修正版は出ない(サポートが終わった系列) |
更新で変わる既定値
- CVE-2026-115560のアドバイザリによると、修正版ではセッションのアップロード進捗(
session.upload_progress.enabled)が既定で無効になります。 - CVE-2026-115560のアドバイザリによると、設定で明示的に有効にしている場合は、その設定が新しい既定より優先されます。
- CVE-2026-115560のアドバイザリは、アップロード進捗を有効にしている間は、
session.serialize_handlerを含むセッション設定を実行時に変更できなくなるとしています。
ディストリビューションの修正状況(随時更新)
| ディストリビューション | 状況 | 公式情報 |
|---|---|---|
| Debian | 修正版あり。13は8.4.28-1deb13u1(DSA-6641-1)、12は8.2.36-1deb12u1(DLA-4916-1) | Debian Security Tracker |
| Ubuntu | 修正待ち。Ubuntuが影響を評価中 | Ubuntu CVE |
| Red Hat Enterprise Linux | 修正待ち。8/9/10はAffected | Red Hat CVEデータベース |
| AlmaLinux | 修正待ち。AlmaLinux 8/9/10のエラータに今回のCVEの記載なし | AlmaLinux Errata |
| Rocky Linux | 修正待ち。エラータに今回のCVEのアドバイザリなし | Rocky Linux Errata |
| Oracle Linux | 修正待ち。今回のCVEのページは未作成 | Oracle Linuxのセキュリティ情報 |
| Amazon Linux 2023 | 修正版あり(ALAS2023-2026-3504〜3507) | Amazon Linux Security Center |
| Fedora 43/44 | 修正版あり。44はphp-8.5.13-1.fc44(FEDORA-2026-fc441e91d2)、43はphp-8.4.28-2.fc43(FEDORA-2026-58508b648e) | FEDORA-2026-fc441e91d2、FEDORA-2026-58508b648e |
| Alpine Linux | edgeと3.24は修正版あり(edgeはphp82〜php85、3.24はphp83〜php85)。3.22と3.23は修正待ち(php84は8.4.27-r0など修正前の版) | edge、3.24、3.23、3.22 |
| SUSE Linux Enterprise Server、openSUSE | 修正待ち | SUSE CVEデータベース |
| 公式Dockerイメージ | 定義は修正版に更新済み | 公式イメージの更新 |
※2026年11月20日17時(JST)に各社のページで確認した状況です。
暫定策
| アドバイザリが挙げる暫定策(設定の変更) | 対象のCVE |
|---|---|
zend.exception_ignore_args=1 |
CVE-2026-129474 |
fatal_error_backtraces=0 |
CVE-2026-129474、CVE-2026-129182 |
session.upload_progress.enabled=0(php.iniかPHP-FPMのプール設定で変える) |
CVE-2026-115560、CVE-2026-126714の経路の1つ |
前段のWebサーバで、FastCGIの接続の使い回しを止める(nginxのfastcgi_keep_conn、Apacheのenablereuse) |
CVE-2026-129289 |
| 起動時の警告の原因を直すか、エラーログをsyslogに送る | CVE-2026-129496 |
catch_workers_output=no |
CVE-2026-129291(High) |
pm.max_requests=1 |
CVE-2026-129481は、性能低下を伴うとしている |
- 再起動:CVE-2026-129474とCVE-2026-129182のアドバイザリは、設定変更後にPHPワーカーの再起動を求めています。CVE-2026-129496のアドバイザリは、PHPマスタープロセスとすべてのワーカーの再起動を求めています。
- 防げない経路:CVE-2026-126714のアドバイザリは、アプリケーションが外部からの大きな入力をセッションに保存している場合、アップロード進捗を止めてもこの脆弱性は残るとしています。
FutureVulsでの検知状況
導入経路別の検知状況(随時更新)
| PHPの導入経路 | FutureVulsでの判定方法 | FutureVulsでの検知 |
|---|---|---|
| OSのパッケージ(apt、dnfなど) | Linuxスキャン | OSごとに下の表のとおり |
| 公式Dockerイメージ(php:8.5-fpmなど) | Dockerスキャン(Trivy)がヘルプの案内。ただし検証では、Trivy 0.74.0が公式PHPイメージから出力したSBOMにPHPが含まれなかった。PHPのCPEを含むSBOMはSBOMインポートで判定 | 反映作業中 |
| ソースからビルドしたPHP | CPEスキャン | ✅ 検知できる(Criticalの7件すべて。8.2〜8.5の各系列のCPEで確認) |
| OS | FutureVulsでの検知 |
|---|---|
| Debian 12(PHP 8.2) | ✅ 検知できる(8.2が対象の4件すべて。CVE-2026-129496、CVE-2026-129289、CVE-2026-126714、CVE-2026-115560) |
| Debian 13(PHP 8.4) | ✅ 検知できる(8.4が対象の5件すべて。Debian 12の4件とCVE-2026-129481) |
| Ubuntu 22.04/24.04/26.04 | 上流の反映待ち(Ubuntuが影響を評価中。例:CVE-2026-115560) |
| Red Hat Enterprise Linux 8/9/10 | 反映作業中 |
| AlmaLinux 8/9/10 | 上流の反映待ち(修正待ち。「ディストリビューションの修正状況」を参照) |
| Rocky Linux 8/9/10 | 上流の反映待ち(修正待ち。「ディストリビューションの修正状況」を参照) |
| Oracle Linux 8/9/10 | 上流の反映待ち(修正待ち。「ディストリビューションの修正状況」を参照) |
| Amazon Linux 2023 | 反映作業中 |
| Fedora 43/44 | 反映作業中 |
| SUSE Linux Enterprise Server、openSUSE | 上流の反映待ち(SUSEが修正を準備中〔Pending〕) |
※2026年11月20日14時30分(JST)時点の状況です。
検証用サーバの検知画面
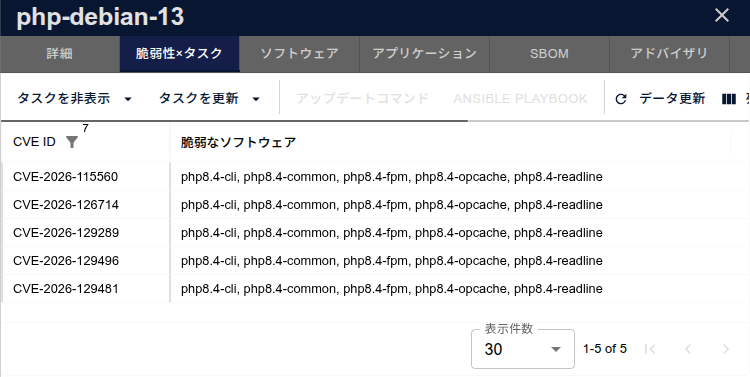
Debian 13の検証用サーバ(php-debian-13)で、Criticalの5件がphp8.4のパッケージ(8.4.24-1~deb13u1)に対して検知されている
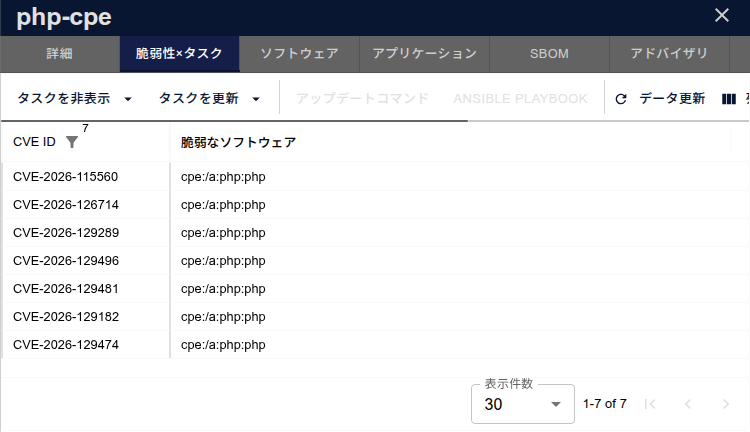
CPEで登録した検証用サーバ(php-cpe)で、Criticalの7件がcpe:/a:php:php(8.5.12、8.4.27、8.3.36、8.2.35を登録)に対して検知されている
FutureVulsユーザの確認手順
- 再照合:サーバごとに
手動スキャンを実行します。グループ全体はグループ設定から照合し直せます。 - 対象サーバの検索:
脆弱性タブでCriticalの7件のCVE IDを、ソフトウェアタブでphpを検索します。 - 確認結果の記録:PHPの設定や構成を確かめた結果は、タスクのステータスかコメントに残します(判断の材料は「対応の要否」)。
- 更新コマンドの確認:OSパッケージのタスクは、
アップデートコマンドで更新コマンドを確認できます。 - 更新後の再登録:導入経路ごとに、次のヘルプの手順に従います。
- スキャナを入れたサーバ:Linuxのスキャン方法
- ペーストで登録したサーバ:構成情報の更新
- コンテナイメージ:Dockerスキャン(Trivy)
- ソースから導入したPHPの登録:CPEの登録の手順に従います。今回のCVEの検知状況は「導入経路別の検知状況」を参照してください。